Поиск
Показаны результаты для тегов 'trojan'.
Найдено 196 результатов
-
Приветствую. Не так давно, столкнулся с проблемой - запустил BackDoor вирус от DarkComet RAT. Злоумышленник имел полный доступ к ПК, включал вебкамеру, смотрел содержимое диска и.т.д. Позже, я переустановил ОС. Но, просканировав на VirusTotal на новой системе файл svchost.exe(который находится в системой папке C:\Windows\System32) обнаружил это: https://drive.google.com/file/d/1eBsmopd1eROJK3vTMZ7M1xmoTg73hQ_O/view?usp=sharing https://drive.google.com/file/d/1kbosVxtx7kD8Pkr5wmRxerbqlH-1NmBZ/view?usp=sharing https://drive.google.com/file/d/1wsH3X2H8ZOUG1kemYTEB61UOuJf6_JnZ/view?usp=sharing https://drive.google.com/file/d/1aYmx4OkI8xORfcJSY8eUVUZljKP7emhQ/view?usp=sharing https://drive.google.com/file/d/1ccayGay4RuWQMS6LOCvN98BINRGYmOiv/view?usp=sharing Также, на других файлах .exe было найдено что-то. Однако, антивирус avast на полном сканировании с максимальной чувствительностью ничего не нашел - https://drive.google.com/file/d/1cca...ew?usp=sharing Подскажите кто знает как избавится от этого, пожалуйста.
-
 Обнаружил на компе Trojan:Win32/Wacatac, удаляет всё что связано с Kasper*** и т.д., с помощью загрузочной флешки от касперского пытался его удалить но безуспешно. Проблема в том, что он скрыл папку Kaspersky в которой находится образ виртуальной машины. Помогите пожалуйста. Прилагаю лог сканирования Farbar Recovery Scan Tool FRST.rar
-
Добрый день. Привезли родственники компьютер, старенький относительно. Пользуются часто дети, который запросто могли скачать какую-то фигню. Решила проверить на вирусы, предпосылками были - запуск после включения только через черный экран и нажатие кнопки F1, каждый раз при включении сбивается дата и время, нужно настраивать каждый раз. Касперский Virus Removal Tool нашел троян в системной памяти, ни лечить, ни удалить не удается. Вроде всё, что надо сделала. Если нужно что-то ещё - сообщите, сделаю Прошу помощи! CollectionLog-2018.09.25-14.47.zip

-
Добрый день. Вчера мой ПК бы заражён вирусом. (на момент заражения защищался Windows Defender-ом, все обновления Windows 8.1 актуальные) После проверки на KVRT, утилита обнаружила несколько объектов которые вылечила и MEM:Trojan.Win32.SEPEH.gen в системной памяти которую предложила вылечить перезагрузкой системы. После перезагрузки и автоматической повторной проверки утилита снова определила этот вирус которую также не смогла удалить в последующих перезагрузках (удалить не смог вирус даже с безопасного режима). Решил проверить ПК на вирусы продуктом Malwarebytes AdwCleaner. Утилита обнаружила другие вирусы и удалила (в списке найденных не было похожего наименования) После этого заново решил проверить ПК на KVRT и утилита уже не обнаружила вирус в ПК, но ПК также тормозит временами. Странно то что зависания происходят очень часто в браузерах (система отвечает, а браузер нет) при попытке перейти на сайты крупных антивирусных компаний как Kaspersky, Malwarebytes, dr.web, comss и т.д. Как устранить проблему? сам файл который заразил ПК во вложении
-
Здравствуйте. Прошу помощи с удалением троянов: HEUR:Trojan.Win32.Generic (фальшивый conhost.exe), Trojan.Win32.Ukpa.a (lsmose.exe, xmrstak_cuda_backend.dll) и HEUR:RiskTool.Win32.BitMiner.gen (xmrstak_opencl_backend.dll) Пытался переустановить KIS18, установка прерывается ошибкой и сообщение о возможности заражения вирусами. Проверил систему с помощью KVRT - утилита успешно находит трояны, удаляет, но после перезапуска они появляются вновь. Не появились только три записи Mysa в планировщике. Пробовал удалять все найденные файлы из под linux - безрезультатно, появляются снова. По советам в статье https://forum.kasperskyclub.ru/index.php?showtopic=56569&page=3пробовал исполнять скрипты для AVZ: begin ExecuteFile('net.exe', 'stop tcpip /y', 0, 15000, true); TerminateProcessByName('C:\Windows\debug\lsmose.exe'); QuarantineFile('C:\Windows\debug\lsmose.exe',''); QuarantineFile('C:\Windows\debug\xmrstak_cuda_backend.dll',''); QuarantineFile('C:\Windows\debug\xmrstak_opencl_backend.dll',''); QuarantineFile('C:\Windows\Temp\conhost.exe',''); DeleteFile('C:\Windows\debug\lsmose.exe','32'); DeleteFile('C:\Windows\debug\xmrstak_cuda_backend.dll','32'); DeleteFile('C:\Windows\debug\xmrstak_opencl_backend.dll','32'); DeleteFile('C:\Windows\Temp\conhost.exe','32'); ExecuteSysClean; ExecuteWizard('SCU', 2, 3, true); CreateQurantineArchive(GetAVZDirectory + 'quarantine.zip'); RebootWindows(true); end. Архив quarantine - и UVS: ;uVS v4.0.5 [http://dsrt.dyndns.org] ;Target OS: NTv6.1 v400c BREG ;---------command-block--------- zoo %SystemRoot%\debug\xmrstak_opencl_backend.dll delref PS&C:\Windows\xmrstak_opencl_backend.dll delall %SystemRoot%\debug\xmrstak_opencl_backend.dll zoo %SystemRoot%\debug\xmrstak_cuda_backend.dll delref PS&C:\Windows\xmrstak_cuda_backend.dll delall %SystemRoot%\debug\xmrstak_cuda_backend.dll zoo %SystemRoot%\debug\lsmose.exe delref PS&C:\Windows\debug\lsmose.exe delall %SystemRoot%\debug\lsmose.exe zoo %SystemRoot%\Temp\conhost.exe delref PS&C:\Windows\Temp\conhost.exe delall %SystemRoot%\Temp\conhost.exe apply regt 28 regt 29 czoo restart Архив ZOO - - после перезагрузки трояны в директориях C:\Windows\debug\ и в C:\Windows\Temp\ на месте. Сделал "полный образ автозапуска" в UVS - http://yadi.sk/d/hsUyrVZ03ahynB Сообщение от модератора Mark D. Pearlstone Не выполняйте рекомендации., которые написаны для других пользователей этого раздела. Не выкладывайте карантин и ссылки на него.
-
Здравствуйте, возник вопрос: как понять что на компьютере Вредоносное ПО типа RAT или троян, и как от этого защититься? И можно ли сделать сканирование security cloud/KVRT/malwarebytes и быть спокойным на это счет?
-
не могу установить касперский после удаления вируса
Albert_1777 опубликовал тема в Компьютерная помощь
Здравствуйте. Сказали обратиться в данный раздел за помощью. Скрываются файлы и папки с названием kasp**** и с различными названиями антивирусов. Также при попытке запустить, распаковать антивирусы, AVZ пишет нет доступа. Вирусов не найдено. -
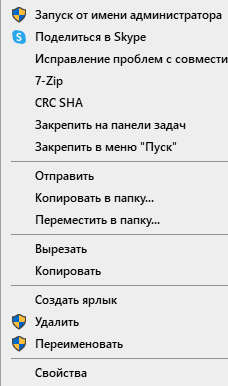
Заметил, что при включении пк начал открываться хром с рекламой, выпилил его через Autoruns, включая задачу в планировщике. Не помогло, в общем. Понял, что так дело не пойдёт, решил скачать ваш известный kaspersky total security, нашёл как раз ключик на триал и попёрло, обнаружился "trojan", без файла почему-то, ну, подумал я, плевать, выпилил через антивирус с перезагрузкой. Помогло. Вот только перестали запускаться буквально ВСЕ приложения. Половина ярлыков постоянно менялась от дефолтных-виндовских, как в примере на скрине , в удалении и "переименовывании" появился значок, как "От Администратора". Заметил я это, когда попытался из трея открыть хром, а он даже не запускался, помогло только создание ярлыка и запуск от администратора. На пк только один юзер - я, и, конечно же, администратор. Время от времени выскакивает нестандартная ошибка при запуске чего-либо, к примеру "Explorer.EXE невозможно найти файл" Что мне делать?
-
Установил с рутрекера софтину и комп зажил своей жизнью Прикладываю автологи CollectionLog-2020.11.15-00.55.rar
-
Доброго времени суток. Был взлом аккаунта instagram, подумал утечка данных, начал проверять компы (у меня их 3 шт): Утилита AVZ обнаружила порядочное количество Rootkit. Cureit - обнаружил изменения в файле Hosts и исправил. Произошло это в конце июля. Последнее время wi-fi начал самопроизвольно отключаться и подключаться Комп стационарный с wi-fi адаптером TP-link. Сегодня 20.08.2020 провел проверку, Kaspersky Virus Removal Tool 2015; - обнаружился Trojan.Multi.BroSubsc.gen Cureit - не обнаружил ничего. Вопрос с множеством Rootkit остается открытым. Так же прошу помочь мне разобраться с проблемой Wi-fi это проблема создана заражением внесшим изменения в систему или это проблема железа. Отчет AutoLogger.exe - прилагаю CollectionLog-2020.08.20-21.59.zip
-

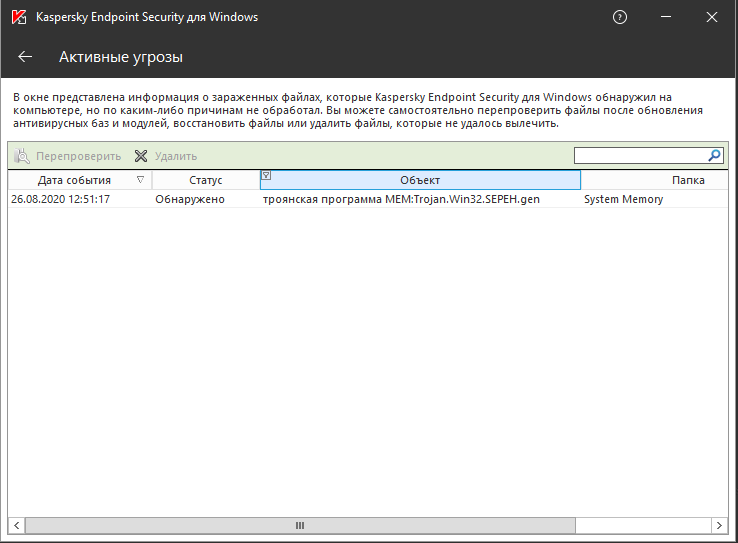
Помогите удалить Trojan.Win32.SEPEH.gen
Dmitry Nevajno1 опубликовал тема в Помощь в удалении вирусов
Добрый день, Kaspersky Endpoint Security, начал выдавать активную угрозу "Trojan.Win32.SEPEH.gen". Выполняли обновления Windows, проверял adwcleaner'ом, толку ноль. Из за него сбоит сервер "Экран смерти". Как быть?
-

Win32.Trojan.Generic | Обнаружен Kaspersky Total Secuirity
IsoPn=wedUser опубликовал тема в Помощь по персональным продуктам
Привет. Наткнулся на проблему при установке чита (Espense DLL roblox injector) Скачиваю архив с Oxy Cloud , разархивирую архив , запускаю чит и... Заблокировано подключение к сайту Pastebin (Там проверяет обновления) И заблокирован объект Espense.exe (Не сказал что за вирус пришлось лезть в отчёты) Он обнаружил Win32.Trojan.Generic . 1. Что за вирус? 2. Ложное срабатывание или по правде вирус? (Ссылка oxy.st/d/Hcnc) -

mem:trojan.win32.sepem.gen в system memory не удаляется
cmfag опубликовал тема в Помощь в удалении вирусов
Здравствуйте! при проверке компьютера на вирусы в System memory был обнаружен вирус mem:trojan.win32.sepem.gen, Kaspersky Endpoint Security 10.3.3.275 mr3.mr4_aes256 предлагает лечить с перезагрузкой, после проведения лечения и перезагрузки снова обнаруживает данный вирус и далее по кругу. дополнительно проверил: Kaspersky Virus Removal Tool 2015; (полностью повторяет действия установленного антивируса) Dr.Web CureIt!. (не находит данный вирус) -

Частое предупреждение о просроченом сертификате, владелец search.dnsadvantage.com
Николай Бьёрн опубликовал тема в Помощь в удалении вирусов
С неделю назад Total Security начал очень часто (десятки раз в час) выдавать тревожные сообщение о том, что "не может гарантировать подлиность домена", причем по разным ресурсам, в т.ч. Вконаткте, Фейсбук, ГуглКарты и пр., т.к. мол сертификат не актуален. При ближайшем рассмотрении в каждом (именно в каждом) уведомлении присутствует search.dnsadvantage.com (скриншот) Полная проверка системы ничего не дала, и Касперский постоянно присылает предупреждения. Проверял также AVZ, Malwarebyte и AdwCCleaner'ом - всё так же. Перед составлением текущего топика проверку с помощью Kaspersky Virus Removal Tool 2015 выполнил - якобы всё в порядке. Логи, собранные автоматическим сборщиком - во вложении CollectionLog-2017.12.06-20.59.zip -
Добрый день! Пользуюсь Kaspersky Endpoint Security 10. Обнаружил вирус mem:trojan.win32.adject.gen. Сидит он в system memory, Попытки вылечить его были бесполезны. Пытался загружаться с флешки и чистить компьютер от вирусов - аджект даже не видит. Лог прилагаю. Заранее спасибо за ответы. KES_log_30_07_18.txt
-
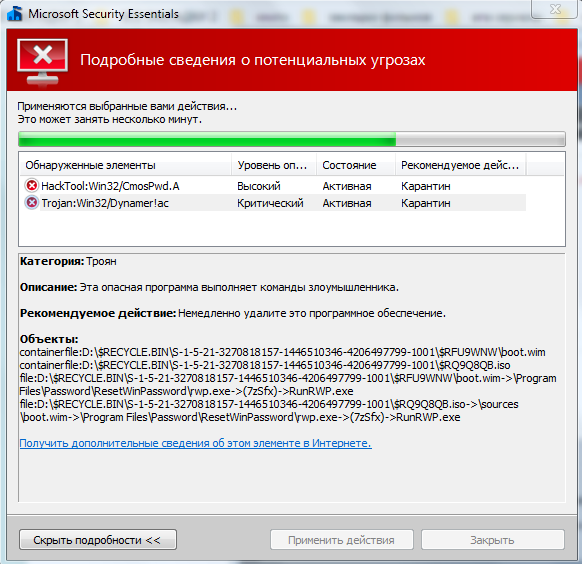
Здравствуйте, проверил систему Microsoft security essentials, обнаружились два вируса, но сам антивирус их удалить не может. Как можно их удалить? Заранее спасибо!!! Вот скриншоты:
-
Администриую KSC в больнице примерно на 700 машин и иногда в отчетах о вирусах замечаю, что некоторые названия зараженных исполняемых файлов имеют около-медицинскую тематику, например: oms.exe или kardio.exe. Конечно эти файлы могли быть скачаны из интернета, но все таки мне это кажется странным, т.к. такой вариант маловероятен. Может это целенаправленная атака? Но опять же слишком продолжительная и безуспешная (наверное). Что же это? Почему некоторые зараженные файлы имеют "медицинское" название?
-
Здравствуйте, господа! Думаю, что проблема довольно старая, но не решаюсь самостоятельно с ней разобраться. Антивирус KCrystal, троян этот находит сразу, лечит, после перезагрузки ничего не меняется. Просьба помочь в решении проблемы. Заранее всех благодарю за помощь! CollectionLog-2016.12.11-12.13.zip
-
Всем привет! Прошу помочь! ситуация такая: Несколько пк в лок сети инфицировано вирусом который у нас не получается удалить. Признаки заражения (как мы поняли): - для всех word документов создается куча файлов с одноименным названием документа и приставкой вначале ~ (временные копии документа при редактировании), которые не удаляются автоматически (как должны). Создается их бесконечное кол-во. Документы хранятся на дисках системы. - работаем с гугл диском который через приложение гугл интегрирован в систему (там тоже самое) - очень тупит пк, долго загружается, долго перезагружается прям до 10 мин доходит - вкладки в браузерах бывает вообще не загружаются, либо с помощью скрипта на всех сайтах накладывается фрейм с таким же видом страницы (либо измененным!) который подменяет весь контент, читает пароли, т.д. - про странные процессы и службы я вообще молчу... Что уже делали для лечения? Проверяли утилитами AVZ, DoctorWeb, Malwarebytes Anti-Malware, HitmanPro, Kasperskiy Virus removul tool (и прочие), что-то еще... из под инфицированной системы ничего не находит! Если загружаться с DVD-R - то картина при сканировании не активной системы совсем другая. AVZ находит кучу подозрительных файлов и несколько из них он идентифицирует как - Win32.Jorik.kbot.j - Backdoor.Win32.Agent.angl - Trojan.downloader.win32 - и чето-там.alphabet.gen Пробовали загружаться из под Linux (ubuntu, kali) - вирус проявляет себя и там аналогично винде... При сканировании линуксовыми утилитами (calmav, chkrootkit, rkhunter, lynis,..) они выявляют разные системные аномалии, пишут что эти аномалии присущи руткитам, но ничего конкретного найти не могут. Я не специалист и не претендую на высшую степень истины, но кое что знаю.. и как я понял вирус использует свойства оперативную память для хранения своих файлов, резервирует области там с помощью процессора.. потому что low lewel format жесткого диска не помогает... С помощью одной из утилит Intel для анализа процессора удалось определить что у процессора установлена не родная микропрограмма (microcode), и обновить микропрограмму на указанную на сайте Intel (родную) не получается. Может ли вирус внедрять свой код в предустановленное производителем ПО оборудования?? Выкладываю логи, просканирован планшетный ПК HP ElitePad 900, который часто бывал в wi-fi сети, к которой подключены ПК локальной сети, с которой я начинал. Если нужно отсканирую один из ПК лок сети. Не знаю связано ли это с вирусом, или как это реализуется, но с моей карты сбербанка ежемесячно! уже почти год списывается рандомная сумма денег до 1000 руб. - в Сбербанк онлайн этой операции не видно, в отделении сбербанка мне сказали что они не могут посмотреть что это за операция, отключить тоже не могут! Это какая-то подписка что-ли... посмотреть кто, где и когда оформил эту подписку они тоже не могут -единственный выход как они сказали - перевыпустить карту... а я узнаю о том что в этом месяце зарплату хакеру я заплатил только лишь из вот таких смс: EMC8711 18.10.16 12:53 покупка 554р RBKM*GOOGLEAPPS.SOF Баланс:... Помогите пожалуйста разобраться с этим гадом!) CollectionLog-2016.11.25-06.31.zip
-
Добрый день участники форума. У меня после загрузки компьютера часто возникает сообщение от Касперского о трояне в системной памяти. Нажимаю "Лечить с перезагрузкой", Касперский лечит, комп перезагружается, и снова всплывает это же предупреждение. Бывает, что оно не появляется сразу после загрузки, но если я запущу сканирование системной памяти, то предупреждение снова появится. Как-то связать время, когда впервые появилось это предупреждение, с какими-то событиями на компьютере (установка программ, обновлений и т.п.) я не могу. Софт стоит следующий: Антивирус: Kaspersky Endpoint Security 10 Service Pack 1 Maintenance Release 2 для Windows, версия 10.2.4.674 ОС: Windows XP SP3 (Build 2600) Ругается на троян Trojan.Win32.Agent.gen Кроме Касперского никаких антивирусов в системе нет. Прошёлся "Kaspersky Virus Removal Tool" и собрал данные Автологгером. Архив и фото предупреждения (кнопка "PrintScreen" не работает) прикрепил. Надеюсь на помощь. CollectionLog-2016.12.20-23.38.zip
-

Trojan.DownLoader11.24035 | Trojan.DownLoader11.22983
Stas Ukolov опубликовал тема в Помощь в удалении вирусов
Словил, видимо, из AOMEI Partition Assistant Все началось с того, что svchost.exe (netsvcs) очень сильно грузит процессор, начал разбираться, лазить по службам и т.д, в итоге включил показ скрытых файлов виндовс и обнаружил на диске С файл "AMTAG.BIN" Загуглил и доктор Веб выдал мне две ссылки : Trojan.DownLoader11.22983: Trojan.DownLoader11.24035: Окей, думаю я, скачаю куреит и проведу полные обследования в сейф-моде. Провел три вида : смарт, какие то непонятные системные штуки(аля загрузочные сектора и т.д, соре я ламер) и скан самих дисков. В итоге вирусы нашел только скан дисков, и то, ни одного принадлежащего к этому трояну. Я делитнул .бин файл с диска С и попытался сам порыскать в директориях, тоже ничего не нашел, возможно из за того, что TEMP я уже чистил пару дней назад. Но остается вопрос реестра,подключений и "поиска окон". Как вылечить модифицированный вирусом реестр, как убрать вирусные подключения, и что значит "ищет следующие окна"? Очень нужна помощь, комп и так работает на последнем дыхании, а тут еще и вирусы. Извиняюсь за черный фон, скопировал с другого форума, где мне не помогли. -
Добрый день. Не удается установить Kaspersky Free антивирус на машине с вин7сп1. Система выдает ошибку - Имя события проблемы: BEX Имя приложения: KFA16.0.0.678ru-ru_8746.exe Версия приложения: 16.0.0.678 Отметка времени приложения: 55ed77b5 Имя модуля с ошибкой: SETUP.DLL Версия модуля с ошибкой: 16.0.0.678 Отметка времени модуля с ошибкой: 55ed77af Смещение исключения: 0026f857 Код исключения: c0000417 Данные исключения: 00000000 Версия ОС: 6.1.7601.2.1.0.256.48 Код языка: 1049 Дополнительные сведения 1: de8d Дополнительные сведения 2: de8d0c15e19871270b79dd07d1e555bd Дополнительные сведения 3: afe0 Дополнительные сведения 4: afe012cf2719d99514394b7675c0c021 Проверка компьютера с ливе-сд ничего не показала. Авз тоже ничего подозрительного не показал.... avz_log.txt
-
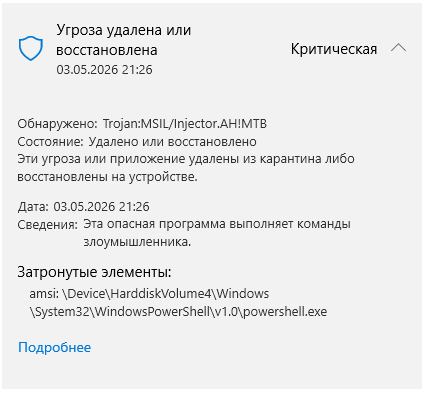
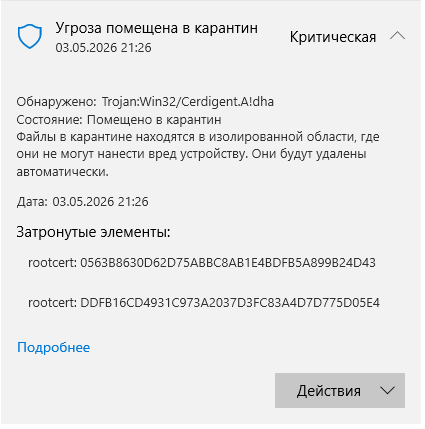
Через временные промежутки выскакивает обнаружение. Первый скрин долбит комп. HOME-PC_2026-05-04_10-04-51_v5.0.5v x64.7z
-
Подскажите плз, активатором KMS запустил майнера и этого гада (Trojan:PowerShell/Bynoco.RR!ams) на свой ПК с ОС Win 10х64. C помощью KRD вычистил зловредов, нашел кучу исключений в Windows Defender, удалил все. Так же капитально вычистил планировщик и автозапуск. Не трогал лишь службы, но там ничего криминального не заметил. Вроде все норм, проверка показывает, что ничего нет, но комп стал медленнее грузиться и значки на панели и в трее стали выходить с задержкой 3-5 минут. Чувствую, что где тоеще хвосты есть, возможно в реестре, но не могу найти. Создание нового юзера тоже ничего не дало. Есть ли средство, как убрать последствия за этим трояном? Сообщение от модератора thyrex Перенесено из темы
-
Что мне делать. Кинули ссылку и скачался файл, открыл его в Пайтон 3.14.... закинул на вирус тотал и мне Касперский кинул детект. Trojan.Python.Obfus.f . на сайте Касперского пишет такое, что обращался к именам BSS:Trojan.Win32.Generic HEUR:Trojan-Dropper.Python.Obfus.gen Trojan.Python.Agent.og Я удалил сам текстовый файл crypted.py, но память начала грузиться до 50%, антималвэйр на цп ≈10-20 процентов кидает. Что делать? Есть ли способ без сноса винды? Т.к. там все файлы по работе