Поиск
Показаны результаты для тегов 'miner'.
Найдено 86 результатов
-
Друзья,возник такой вопрос-как найти вшитый скрытый майнер в программе заархивированнной в winrar архиве?Т.е как его обнаружить на наличие или нет.И при этом иметь доказательные факты.
-
Приветствую Вас! На моём компьютере завёлся вирус-майнер, видимо, после установки каких-то очередных игр. Логи прилагаю и заранее благодарю за помощь. CollectionLog-2019.02.26-21.25.zip
-
У меня та же петрушка с sql сервером, так же появляется этот файл. Касперский его удаляет, но он снова появляется, продолжается уже около 2х месяцев. Сообщение от модератора thyrex Перенесено из https://forum.kasperskyclub.ru/topic/78269-heurtrojanmsilminergen-peresozdaetsja/
-
Короче. Живу, живу, и вдруг у меня ноутбук начинает ОЧЕНЬ сильно греться. Думаю термопаста высохла. Потом открываю speedfan. (Прога я ей пользуюсь) и вижу нагрузку процессора 100%. Захожу в ParkControl вижу все 8 потоков заняты под 100%. И тут я понимаю что что-то здесь не чисто. Открываю диспетчер задач и на секунду вижу имя процесса Dll... и нагрузку 100%. Потом через 2 секунды в SpeedFan я вижу нагрузку 1-2 %. Гуглю название. И вижу! DllHosteX.exe - Вирус майнер! Вообщем нужна помощь по удалению. Если понадобятся логи UVS то могу предоставить. (Эти программы я уже скачал.) P.S После этого перестал появляться процесс DllHosteX.exe. Начали появляться процессы со странными названиями примерно 2-3. Типа HskwkLmckqskd в папке Temp. Они также нагружают процессор. Пробовал удалить. Пишет: Отказано в доступе.
-
Добрый день. На компьютере постоянно появляются папки на диске С. Создаются древа папок с подобными маршрутами: C:\1\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\ C:\ProgramData\Microsoft\Windows\Start Menu\Programs\StartUp\ C:\Users\admin\Start Menu\Programs\Startup\ C:\admin\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\ в каждой из этих папок образуется файл vid001.exe kaspersky endpoint security опеределяет его как Worm.NSIS.BitMin.d, удаляет, но зловред появляется вновь спустя несколько минут. В сети более 40 машин, операционки разные: Win7, 8.1, 10, на каждой из них стоит лицензионный каспер, но от заражения это не уберегло. Помогите избавится.
-
Не могу удалить майнер first_log.txt
-

VmWare - Vmware tools core service - Virus Miner
NAVARO опубликовал тема в Помощь в удалении вирусов
Привет Ребята! У меня тоже появился VmWare - который запускается в месте с Windows - Нагружает Процессор - Повышает Обороты кулеров и т.д Удаляю Папку VmWare из ProgramData - после перезагрузки он снова появляется и запускается.. Сканировал - разными антивирусами нечего не помогло (wind defender / drweb / avz / mylwarebyte ) Отклюаю Кабель Интернета - Все утихает Снимаю Задачу в Диспетчере - Все утихает С Нетерпеньем Жду Ваших Указаний :) -
Здравствуйте. Безуспешно пытаюсь побороть данного трояна. Пересоздается через 5-7 минут после удаления с помощью KAV21.1. Прикладываю архив с файлом, в котором Касперский обрануживает майнера. Пароль на архив "1" без кавычек Помогите пожалуйста.
-

HEUR:Trojan.BAT.Miner.gen может ли украсть данные о карточке?
mlev опубликовал тема в Помощь в удалении вирусов
Подскажите пожалуйста, примерно в одно время вставил в комьпютер флешку, и независимо от этого проводил оплату пластиковой карточкой через интернет-магазин. В момент завершения оплаты, когда были переданы данные карточки и появилось окно о вводе подтверждающего СМС, возникло сообщение от Касперского - обнаружен вирус HEUR:Trojan.BAT.Miner.gen C:\Program Files (x86)\Windows NT\usb2.0.exe//1 Высокая (троянская программа) Вопрос собственно в том - стоит ли опасаться того, что этот троян перехватил и уже отправил злоумышленникам данные моей карточки или судя по тому что это майнер - он интересуется не карточками и это просто случайное совпадение. Или то что Касперский поймал этот вирус, значит что и передачу данных злоумышленникам он предотвратил? -

Вирус, нагружающий CPU и GPU, под чужим именем, в процессах
detalikota опубликовал тема в Помощь в удалении вирусов
Вирус, нагружающий видеокарту и процессор, виден в диспетчере задач в процессах, но всегда под другим именем, а если посмотреть "расположение процесса", то просто открывает папку system или что-то такое. Скрывается под именем DLL-Files.com Client (ничего такого не устанавливал), раньше скрывался под именем GPU-Z (тоже ничего такого не устанавливал). Ни один антивирус не видит (malwarebytes с безопасного режима, avz, dr.web cure it). Windows 10 лицензия. Подскажите как удалить, пожалуйста. P.S. я могу удалить процесс, при этом система снова освободится от нагрузки, но через некоторое время (час, а то и больше) вирус снова висит в диспетчере и грузит систему CollectionLog-2017.03.23-20.57.zip -
Доброе утро! Поймал очень хитрый вирус-майнер на свой ноутбук, который блокирует все антивирусное ПО(cureit! например, не дает нажать кнопку продолжить) и так же не дает ничего скачать(при поиске любого АВ выкидывает на некий гугловский шлюз, который не пускает на сайт). Безопасный пуск не работает, проблема сохраняется. Попробовал создать образ cureit USB, и тут так же столкнулся с проблемой - BIOS не определяет флешку как USB, зато определяет как HDD, и даже если попытаться отключить основной накопитель, чтобы запустится с нее, BIOS выдает ошибку Boot failed. При этом вирус как я понимаю дает пользоваться портами без проблем. Прошу помощи, никаких логов у меня нет, промучился всю ночь перед работой, как можно обойти это? Добавлю, что нашел тему на форуме тут, очень похоже на мою ситуацию, хотя работает немного иначе. Сработает ли способ с этого решения, если запустить с флешки exe антивирусника?
-

[РЕШЕНО] HEUR:Trojan.Win64.Miner.gen. Помогите удалить этот вирус!
Гюнтер1613 опубликовал тема в Помощь в удалении вирусов
Добрый день! Как удалить этот вирус? HEUR:Trojan.Win64.Miner.gen Kaspersky его находит после проверки и просит Лечение с перезагрузкой. После перезагрузки компьютера, всё по новой. Также говорит об mem:backdoor.win32.insistent.gen Тоже лечение с перезагрузкой и ничего не меняется. Заранее большое спасибо! -
Добрый Вечер! Не получается удалить майнер, после проверки через Malwarebytes программа удаляет майнер, после чего тот устанавливается снова и так каждые 5-10 минут и после перезапуска системы. Отчет по логам и отчет Malwarebytes прилагается CollectionLog-2026.02.11-16.12.zip Malwarebytes Отчет о проверке 2026-02-11 111923.txt
-
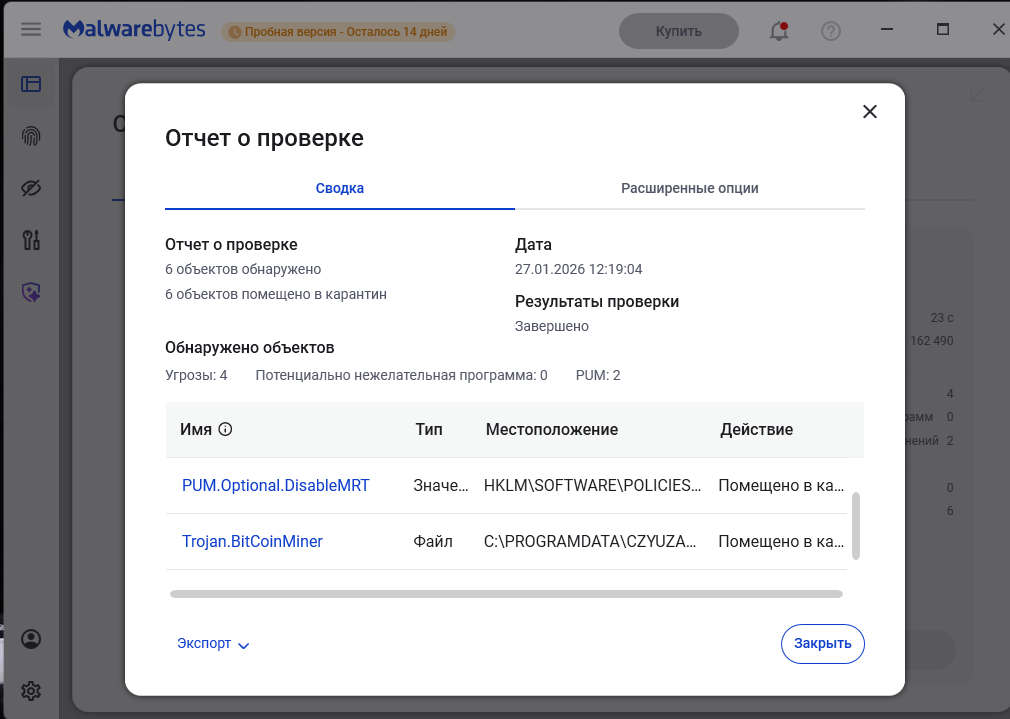
Незнаю где и как но на моем компьютере резко упала производительность, через проверку Malwab нашел какие-то трояны-майнеры которые автоматически отправлялись в карантин и так до бессконечности. сам найти источник и удалить его не получилось спустя 5 часов поиска,нужна помощь в удалении потому что я в этом не бум-бум CollectionLog-2026.01.27-19.55.zip
-

[РЕШЕНО] Помогите с удалением Trojan BitCoinMiner.
Iskrinkagame опубликовал тема в Помощь в удалении вирусов
Здравствуйте. Где-то умудрилась подхватить этот вирус. Заметила нагрузку системы в покое. Просканировала Malwarebytes. Нашёл, поместил в карантин. Из карантина удалила, но через пару секунд снова падают в карантин 2 файла с трояном. И так до бесконечности.
-
Здравствуйте! помогите пожалуйста. Dr web не смог удалить NET:MINERS:URL по пути \net\1748\TCP\91.184.248.138-3333\Device\HarddiskVolume3\Windows\System32\dialer.exe CollectionLog-2025.12.09-00.37.zip
-

[РЕШЕНО] Помогите устранить последствия присутствия майнера
setl1ne опубликовал тема в Помощь в удалении вирусов
Поймал майнер, удалил его по гайдам через безопасный режим, но остались последствия в виде того, что есть какие-то ограничения по типу что вылазит ошибка 195 при установке amd adrenaline и ошибка в службе восстановления, помогите вернуть систему к рабочему состоянию -
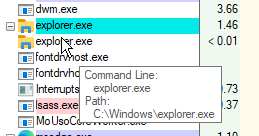
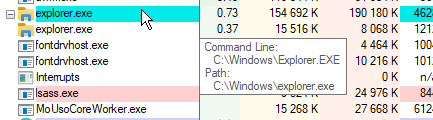
В Диспетчере задач и Приложений-мониторинге, два проводника "explorer.exe" и "Explorer.EXE" оба ведут к одном место расположению. "Explorer.EXE" Нагружает все свободные ресурсы компьютера пока не открыть Диспетчер задач или Приложение-мониторинг(с его неизменненым названием). Анти вирусы и детекторы не видят, но при закрытий вредносного "Explorer.EXE" через приложение мониторинг, он не открывается более 3 дней, а затем снова появляется. Так-же в "Process Hacker 2 "Explorer.EXE" имеет Username "NT AUTHORITY SYSTEM", а "explorer.exe" DEKSTOP.
-
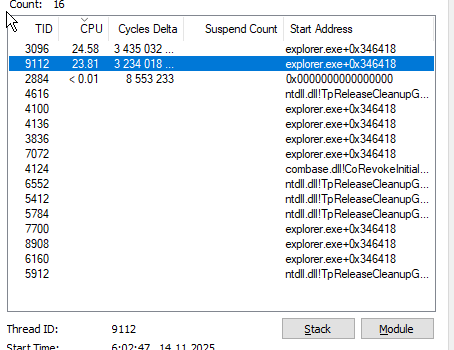
Доброго времени суток. Смотрю тут обсуждается тема "ДВУХ ПРОВОДНИКОВ". Я тоже имею такую же проблему. Схватил буквально недавно, где, - так и не понял. (подозрение на какое то обновление Windows) Как заметил: если запустить "Диспетчер учетных данных" и закрыть, потом уже не запустишь. Так же почти со всеми остальными параметрами системы. Панель управления тоже не открывается. И так до момента пока не закроешь проводник с меньшим размером в ДЗ. Второй экземпляр проводника в 5 раз меньше "оригинала" и с хвостом C:\Windows\explorer.exe /factory,{5BD95610-9434-43C2-886C-57852CC8A120} -Embedding Отсканировал FRST-ом, ничего подозрительного не нашел, кроме пары отключенных политик (брандмауэр и update windows). Пофиксил, пропала надпись бесящая, что вами управляет какая то компании или что-то в этом роде. Теперь могу включать-отключать брандмауэр (до этого не мог). Помогите поймать этого червя, сомневаюсь что microsoft прислал такое KB, иначе проблема имела бы массовый характер. PS Я продвинутый пользователь, просто так пропустить не мог так внимательно слежу за системой и не "запускаю все подряд" . Спасибо. Сообщение от модератора Mark D. Pearlstone Перемещено из темы.
-

[РЕШЕНО] Проблема с майнером John, Taskhostw.exe или как его еще называют RealtekHD
Eugene_Konovalov опубликовал тема в Помощь в удалении вирусов
Добрый день, уважаемые эксперты. К сожалению для себя, поймал вчера очень крепкий майнер taskhostw.exe, который, судя по всему, совсем недавно обновили, потому что у меня никак не получается его искоренить, далее по порядку: 1. С самого же начала установил на загрузочную флешку с офф сайта свежий kaspersky rescue disk с помощью безопасного режима с сетью (т.к. вирус, как вы и сами знаете, не дает что-либо скачать и загуглить), прогнал систему через него (6 часов шла проверка), нашел около 40 файлов (10 из которых не вирус, но не важно), потом еще раз там же прогнал уже через расширенный поиск, также удалил некоторое количество файлов этого майнера, после чего зашел в систему (все также в безопасном режиме), почистил реестр в двух папках run, перезашел в систему уже без безопасного режима, но снова открылась консоль, снова он себя докачал и снова начал издеваться над моими системой и железом 2. После данной неудачной попытки, я установил curelt (опять же, из безопасного режима), прогнал его и снова обнаружил 6 угроз, вылечил их, после чего также прогнал систему через av block remover, она автоматом перезапустилась и даже через безопасный режим вновь создала мне автозакрытие браузеров в регистре в папке run (то есть, и этот способ не помог)... уже максимально отчаявшись я сделал все необходимые логи (Curelt, DrWeb-Sysinfo, av block remover logs, а также логи из FRST64, все это я загрузил на гугл диск для удобства: https://drive.google.com/drive/folders/1vlDNd2tWZxOUIlr24QwFEnKORR9XTBzl?usp=sharing, autologger же приложил к самой теме), после чего создал эту тему Очень надеюсь на вашу помощь! PS систему мне сносить никак нельзя, у меня в ней очень много важных рабочих файлов и документов весом в более около двух терабайт, так что я их даже на внешний диск перенести не могу) CollectionLog-2025.05.07-12.15.zip report1.log report2.log -
Trojan:Win64/DisguisedXMRigMiner ,Trojan:Win32/Wacatac.A!m
ewixis опубликовал тема в Помощь в удалении вирусов
Защитник виндовс понятное дело удалять отказывается, действие "удалить" ничего не происходит Обнаружено: Trojan:Win64/DisguisedXMRigMiner Состояние: Активно Обнаружено: Trojan:Win32/Wacatac.A!m Состояние: Активно Касперский и докторвеб - ничего не находят Farbar Recovery Scan Tool показал следущее Addition.txt FRST.txt -

[РЕШЕНО] "ошибка 0xc0000017", скорее всего вирус-майнер
Taker1993 опубликовал тема в Помощь в удалении вирусов
Добрый день. Борюсь с этим майнером уже приличное время, пробовал разные антивирусы и думал что он пропал, так как используя несколько разных антивирусов от основной части майнера я вроде избавился, но заметил ещё тогда что много ошибок в системе 0xc0000017 при исполнении команд dism в командной строке (которую я вчера исправил), при обновлении всех компонентов windows и т.п. (пробовал откатывать удаляя по гайдам папку с апдейтами используя утилиты для активации обнов - но безрезультатно), также есть ошибка с безопасностью, в начале была проблема с целостностью ядра и я удалил два мешающих файла исправив проблему, но ошибка с этим так до конца и не решилась и он пишет про отсутствие TPM - а конкретно NET HELPMSG 2182 Problem with BITS; также есть проблема с невозможностью запуска диспетчера устройств и других подобных окон и некоторых команд в комбинации Win+R. Почему я думал, что избавился от майнера полностью: грузить систему перестало на постоянке и сильных нагрузок не было, а с остальным думал уже ничего не сделаешь и нужно переустанавливать Windows, оставил на потом, так как есть немало сторонних лицензионных программ,, которые шли вместе с ноутбуком и я боялся к ним потерять доступ, ну и так как не было точек восстановления и если даже они были я не могу к ним получить доступ, а оказывается всё-таки нет майнер на месте. Несколько месяцев спустя заметил, а конкретно вчера: что изменилась возможность администрирования и я не могу получить доступ к системным файлам, не мог удалить, изменять, переименовывать файлы которые вызывали нарушение целостности ядра (xusb21.sys и STTub30.sys), но по итогу через стороннюю утилиту я их удалил (один из них STTub30.sys я потом воcстановил найдя на github). Вернул также сегодня в ночь через реестр доступ к DISM и сделал успешный запуск и восстановление по команде Dism /Online /Cleanup-Image /RestoreHealth, а SFC и прежде работала, но это ничего не поменяло; вообще все последние именно операции делал по одному гайду и там после восстановления DISM советовали воспользоваться Farbar Recovery Scan Tool 64-бит, но наткнулся поздновато и это не помогло, так как нужен составленный fixlist.txt, да и Fabar раз 6 выдал ошибку при сканировании bcdedit.exe (в процессе написания текста сделал повторное сканирование c Fabar и ошибок было уже штуки 3-4 bcdedit.exe, а результаты этого сканирования прикрепил в качестве файлов Addition.txt и FRST.txt вдруг пригодятся). Сегодня заметил, что даже с включённым лицензионным Касперычем майнер снова поменял и ограничил что-то там в брандмауэре Windows - было уведомление (понимаю, что он уже давно в исключениях, но всё же). Ни Kaspersky Virus Removal Tool, ни Dr.Web Cruelt! ни нашли ничего, вероятно майнер добавил их уже в исключения, так как при удалении основных компонентов майнера я уже пользовался ими раньше, но до этого я пользовался AV block Remover и он удалял майнер, но спустя время он появляется снова. Был бы очень рад если бы получилось решить данную проблему, Windows лицензионный шедший вместе с ноутом переустанавливать всё же не хочется и я не уверен что и там не будет ошибок в процессе. Заранее всем откликвнушимся большое спасибо и с пасхой! CollectionLog-2025.04.20-14.19.zip Addition.txt FRST.txt -

Вирус (возможно майнер). Google\Chrome\updater.exe
Kagore345 опубликовал тема в Помощь в удалении вирусов
Постоянно подкачивается файл по адресу C:\ProgramData\Google\Chrome\updater.exe. Хотя у меня даже гугла нет, после удаления этой папки также подкачка осталась. Также скорее всего изменены реестры + видеокарта начала сильнее греться. Помогите пожалуйста. Сканил и Dr.Web, Malwarebytes и KVRT. Какие-то вирусы они удалили, но проблема с реестрами так и осталось, возможно, также не все вирусы удалили. -
 скачал обход дискорда от PeekBot а там майнер, Cureit нашел exe файл и удалил его но он восстановился
-
Здравствуйте! Помогите пожалуйста удалить вирус, скорее всего майнер. Он постоянно нагружает процессор, даже на рабочем столе. Как только открываю диспетчер задач, обороты вентиляторов процессора падают до нормального. Как только выхожу из диспетчера задач сразу обороты вентиляторов растут. При открытии диспетчера задач я не успеваю увидеть какой процесс нагружает компьютер. Эта проблема началась когда я установил программу видеомонтажа Magix Vegas Pro не с официального сайта. Так же из проблем не получается зайти в конфигурацию системы (msconfig), окошко сразу закрывается. При запуске антивируса Malwarebytes, он тоже сразу закрывается. Когда зашёл в систему через безопасную загрузку msconfig также не открывается, но удалось запустить malwarebytes и drweb, они нашли вирусы, но проблема не ушла. Запустил Kaspersky Removal Tool, он долго сканировал и нашёл вирусы. Один из них располагался в папке куда был установлен Magix Vegas Pro. После удаления вирусов ситуация к сожалению не изменилась. Приложил отчёт сборщика логов. CollectionLog-2024.12.02-15.07.zip