Поиск
Показаны результаты для тегов 'malware'.
Найдено 28 результатов
-

Частое предупреждение о просроченом сертификате, владелец search.dnsadvantage.com
Николай Бьёрн опубликовал тема в Помощь в удалении вирусов
С неделю назад Total Security начал очень часто (десятки раз в час) выдавать тревожные сообщение о том, что "не может гарантировать подлиность домена", причем по разным ресурсам, в т.ч. Вконаткте, Фейсбук, ГуглКарты и пр., т.к. мол сертификат не актуален. При ближайшем рассмотрении в каждом (именно в каждом) уведомлении присутствует search.dnsadvantage.com (скриншот) Полная проверка системы ничего не дала, и Касперский постоянно присылает предупреждения. Проверял также AVZ, Malwarebyte и AdwCCleaner'ом - всё так же. Перед составлением текущего топика проверку с помощью Kaspersky Virus Removal Tool 2015 выполнил - якобы всё в порядке. Логи, собранные автоматическим сборщиком - во вложении CollectionLog-2017.12.06-20.59.zip -
День добрый) прошу помощи у добрых людей! У самого не вышло удалить вирус никакими своими (дилетантскими) способами. Суть: Вирус появился после скачки и установки фейкового "драйвера для монитора" Примерно неделю назад. (после этого я еще на вин 10 перешел.) На рабоч столе появились ярлычки с играми, и всякой туфтой. В хроме, которым я пользуюсь и хочу пользоваться расширения разные (synсplay и всякие другие), которые блочат другие популярные расширения и добавили закладки с рекламой в браузер (другой активности плохой пока не заметил). В данный момент хром пока-что снес. но буду ставить опять (переустановки не помогали никакие всеравно). Но вот расширения эти не пропадают, антивирусы и утилиты находили много чего-но не помогло. Есть подозрение что не только браузерный вирус стоит, на компе, но и другие... Особенно кажется что интернет соединение падает часто на короткое время... Вообщем, помогите, пожалуйста с вирусом расширением! Прикрепляю логи Addition.txtCollectionLog-2016.07.28-22.54.zipFRST.txt Shortcut.txt
-
Что мне делать. Кинули ссылку и скачался файл, открыл его в Пайтон 3.14.... закинул на вирус тотал и мне Касперский кинул детект. Trojan.Python.Obfus.f . на сайте Касперского пишет такое, что обращался к именам BSS:Trojan.Win32.Generic HEUR:Trojan-Dropper.Python.Obfus.gen Trojan.Python.Agent.og Я удалил сам текстовый файл crypted.py, но память начала грузиться до 50%, антималвэйр на цп ≈10-20 процентов кидает. Что делать? Есть ли способ без сноса винды? Т.к. там все файлы по работе
-

[РЕШЕНО] Неудаляемый Chromium.page.malware
Давид Ананикян опубликовал тема в Помощь в удалении вирусов
Здравствуйте, поймал такую вот штучку, знаю что удалить её самому это та ещё проблема, так что решил сразу написать сюда, прошу помочь. CollectionLog-2025.12.13-13.07.zip -
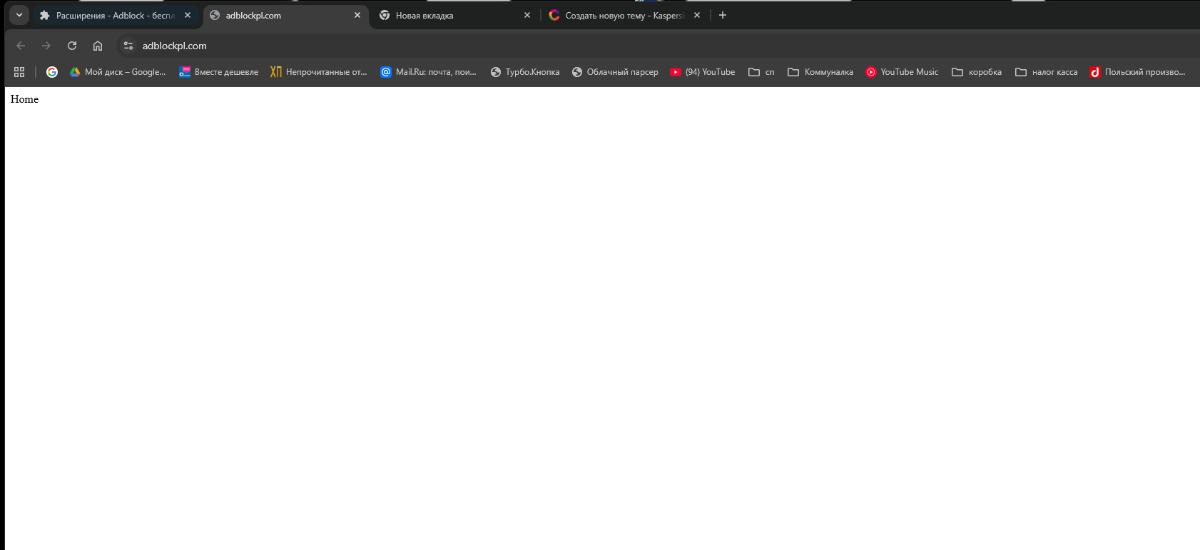
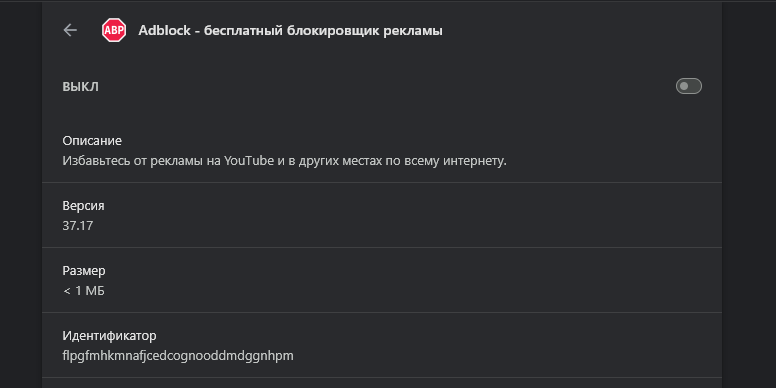
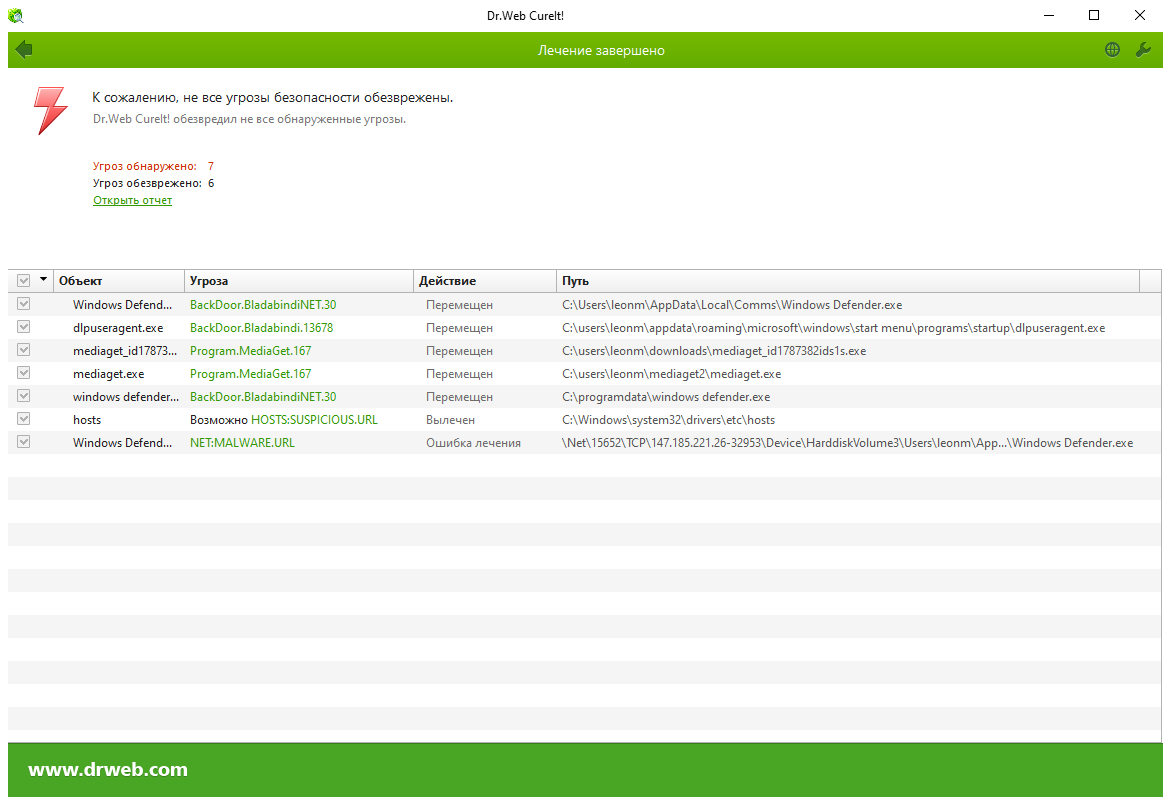
Недавно мной были замечены странные видео в истории просмотра, которые я, естественно, не смотрел, решил проверить в чем проблема, выяснилось что у меня появилось неизвестного происхождения расширение которое маскируется под adblock, где при переходе на сайт разработчика выходит фейковый сайт (см. прикрепленные фото) Решил удалить напрямую из папки расширений браузера, но это тоже не помогло, они просто подгрузились обратно, далее провел проверку программой Dr.Web CureIt! который нашел следующие проблемы: Также прикрепляю логи: CollectionLog-2026.01.31-13.40.zip Addition.txtFRST.txtAdwCleaner[C00].txt

-

CHROMIUM:PAGE.MALWARE.URL. не удаляется расширение t-cashback
sladkoeshKA опубликовал тема в Помощь в удалении вирусов
FRST.txtFRST.txtДобрый день, Не получается удалить расширение T-cashback из Yandex браузера. Dr. Web обнаруживал ранее CHROMIUM:PAGE.MALWARE.URL. лечил, удалял, не помогло Нашел такую же проблему на форуме ранее Решил также оставить FRST.txt Addition.txt -
Допустим я скачал какой то exe файл с какого то подозрительного сайта ( я не запускал его) , и хочу просканировать его на своем ноуте через утилиту KVRT перед запуском , и выбираю эту подозрительную программу, как KVRT ее просканирует , он запустит ее на моем ноутбуке, или как выполняется сканирование ? Просто предположу , допустим это какой то стилер или другое вредоносное ПО, kvrt во время проверки запускает эту программу на моем компьютере , она выполняет свою вредоносную функцию , ворует данные с компьютера или что то еще , kvrt еще обнаруживает и удаляет. По сути программа уже выполнила свод функцию и украла все данные. И может удаляться, это работает по такому сценарию, который я предположил или сканирование проходит по другому ?
-
В блоге оставил запись о том, как бороться с троянами-вымогателями: http://myachinqa.blogspot.ru/2015/10/trojan-ransom.html Рекомендую ознакомиться. Предупреждён - значит вооружён. Переносить сюда смысла не вижу, да и трудно. Форматирование адское.
-
[РЕШЕНО] NET:MALWARE.URL найден процесс, но не удален
Suga опубликовал тема в Помощь в удалении вирусов
Решил проверить компьютер на вирусы тк какой-то процесс после запуска игр нагружал видеокарту в 100-90%. В диспетчере задач нагружал "хост окна консоли", теперь пропадает после запуска диспетчера. Как удалить "NET:MALWARE.URL"?
-

[РЕШЕНО] Не удаляется вирус "NET:MALWARE.URL"
Mc_Chubchik опубликовал тема в Помощь в удалении вирусов
Добрый день, проверив комп Dr. Wev Cureit, выявил вирусы, один из них NET:MALWARE.URL, который он не смог удалить. Прошу помочь в его удалении. HOME-ПК_2025-02-05_11-40-15_v4.99.8v x86.7z -
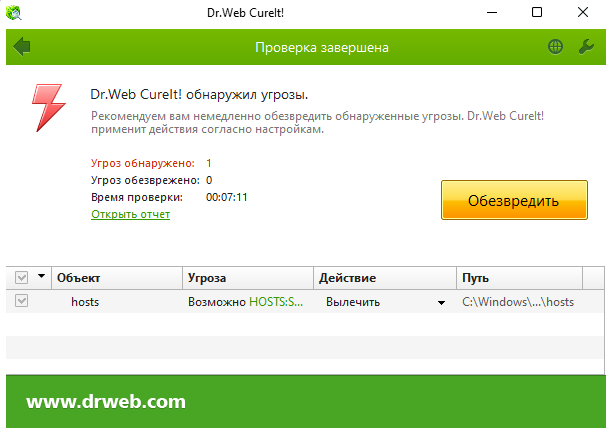
Здраствуйте! Хотел сообщить о том что в мой компютер попал Chromium.page.malware . Я делал все что говорили сверху , но я провераю через Dr.Web мне пишет что все ровно он есть . Когда я сделал это впервый раз , почему то мне не показало что есть Chromium.page.malware , но я опять что то скачал не то и опять он . Я пытался сделать через руководство сверху , не помогало . Поможете? И хотел спросить , можно ли использовать chrome при удалений Chromium.page.malware? И еще пишет что у меня есть HOSTS:SUSPICIOUS , это опасное ПО? Я просто так и не понял. Странно , но когда я писал этот текст , я сделал еще одну проверку . Но Dr.Web не нашел Chromium.page.malware , но все еще остался HOSTS:SUSPICIOUS и я хотел спросить , а есть программа которая полностью нормально посмотрит , есть ли в моем пк вирусы или вредоносное ПО? И последний вопрос , А как удалить еще и HOSTS:SUSPICIOUS?
-
Несколько раз находил этот вирус на своем компьютер удалял но он все ровно устанавливался file:///C:/Users/short/Downloads/cureit(4280).log
-
Доброго времени суток! Появляется какой уже раз Chromium:page:malware , появилась эта проблема еще в декабре . Мне случайно установили Yandex браузер и вместе с ним вирус . Мне помогал @Sandor несколько раз (Я очень благодарен за его силы) , но вирус все еще появляется . Делал сброс настроек Хрома , не помогало . Пишут что еще при сбросе windows он тоже может появиться . Мне страшно работать и играть уже несколько месяцев . Либо я что то не то делаю или же вирус что то не так . Конечно помощь помогала мне , но там на 3 дня и вирус опять появлялся . Пожалуйста помогите Проверял я на наличие вирусов через Dr.Web & Malwarebytes Статья где помогали cureit4.zip Malwarebytes Отчет о проверке 2025-01-19 165739.txt CollectionLog-2025.01.19-22.13.zip
-
Здраствуйте. Появилась опять таже проблема . Сканировал как обычно через Dr.Web . Мне помогали и на время вирус изчезал , но потом опять появлялся . Сколько пробывал не удалялась . Я не хочу переустанавливать винду (муторно и есть важные файлы) Поможете?
-
Доброго времени суток. Решил провести проверку системы на майнеры и прочие вирусы. Как итог, я выявил сначала такой файл trojan siggen 20 2783, после чего удалил (на что надеюсь) его через антивирусник. После сделал ещё проверки и обнаружил уже net malware.url, а его удалить не получается. Прошу совета и помощи в решении проблемы у знатоков. По уже похожей проблеме у другого пользователя собрал нужные логи и прикреплю их. PIKA_2024-11-18_15-41-59_v4.99.4v x64.7z FRST.txt Addition.txt AV_block_remove_2024.11.18-15.35.log
-
Здравствуйте, поймал вирус CROMIUM:PAGE:MALWARE, вреда он пока нанести не успел, аккаунты взломаны ещё не были, вот только он не удаляется и не лечится ни в какую 😰😭! Нашёл его через Dr.Web Curleit. МНЕ СТРАШНО ПОМОГИТЕ, ОН МОжет совсем скоро начать меня троянами закидывать и данные воровать, мне страшно😭😭😭😭😭
-
Вроде вирус ничего не делает, но все равно не очень радует, что он есть, через Dr.Web не удаляcureit.zipется
-

[РЕШЕНО] NET.MALWARE.URL не удаляется, просьба помочь удалить
aronone опубликовал тема в Помощь в удалении вирусов
Здравствуйте, заметил нагрузку на процессор, проверил куррейтом нашел NET:MALWARE.URL и Trojan.PWS.Banker. , вылечить не получилось, но после перезагрузки куррейт перестал находить вирусы, хотел бы почистить комп полностью CollectionLog-2024.04.23-09.35.zip cureit.rar -
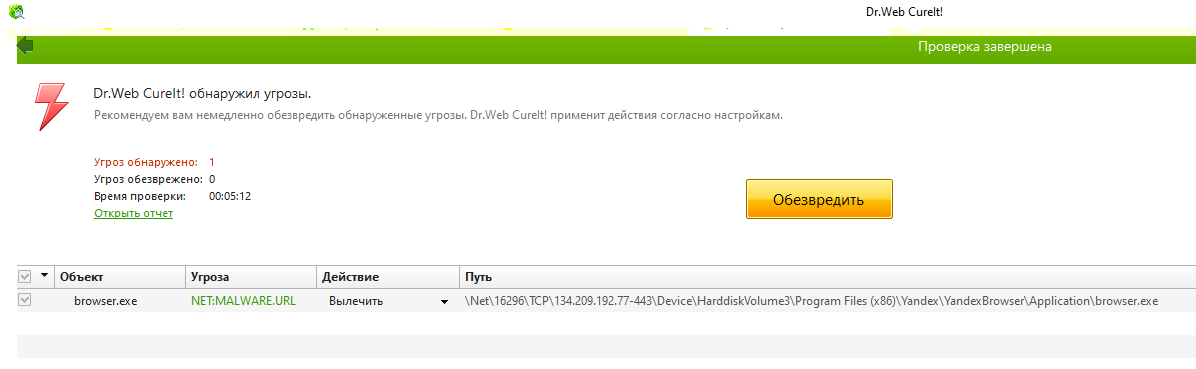
Всех приветствую! Система свежая, не захламлена. Вчера установил сыну неоригинальный майнкрафт, сегодня после запуска компьютера почти сразу начали крутиться вентиляторы на видеокарте, что ранее происходило только после 7-10 минут в игре. С рабочего стола пропал значок аиды64, нашел его в корзине, аида показывает температуру 60-65 на карте, вентиляторы срабатывают каждые 5 минут. В процессах ничего криминального не увидел. Cureit нашел NET:MALWARE:URL в ехешнике Яндекс браузера. Почитал интернет, не лечил ничем пока. KVRT не нашел ничего. Образ uVS, лог курейта и скрин прилагаю. Заранее благодарю за помощь! cureitlog.rar DESKTOP-ILFI902_2024-03-09_09-58-50_v4.15.1.7z
-
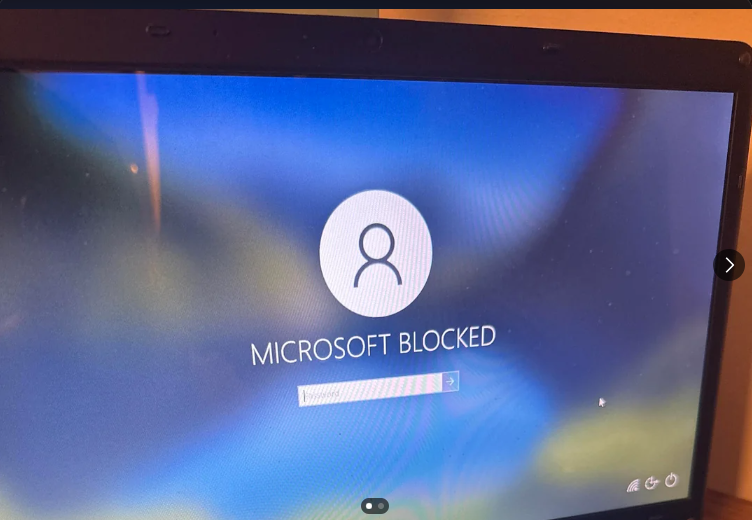
Пять дней назад в сфере кибербезопасности стало популярным сообщение, которое затрагивает тему вредоносного ПО. Вредоносное ПО Microsoft Blocked удаляет оригинальную учетную запись Windows и заменяет ее на учетную запись под названием "Microsoft Blocked", не позволяя получить доступ к системе без пароля киберпреступников. Как правило, компьютеры заражаются через вредоносные ссылки в электронных письмах или загруженные файлы, особенно пиратские программы. Злоумышленники требуют выкуп, обычно в криптовалюте, в обмен на пароль. Восстановление системы — сложный процесс, требующий специальных инструментов. Лучшая защита — это избегать подозрительных ссылок, использовать двухфакторную аутентификацию и регулярно обновляемый антивирус. Видели ли вы какую-либо информацию, связанную с этим инцидентом, и могут ли продукты Kaspersky обнаруживать это вредоносное ПО?
-
Тестирование Kaspersky Standard (19.09.2024): Это последняя версия Касперского Standard. Протестировано на 500 образцах вредоносного ПО из разных источников: Образцы не старше 30 и не новее 10 дней. Все образцы имеют не менее 15 обнаружений на VirusTotal по состоянию на 18 сентября 2024 г. Все примеры представлены в формате .exe, предназначенном для работы в 64-разрядной и 11-разрядной версиях Windows. Все настройки установлены по умолчанию, имитируя установку по принципу «установил и забыл». Статистика обнаружения: Обнаружение файлов при статическом сканировании: 360/500 (коэффициент обнаружения 72,0%) Обнаружено выполненных файлов: 438/500 (коэффициент обнаружения 87,6%) Сканеры второго мнения после очистки временных файлов: Sophos/HitmanPro — 17 обнаружений + 20 PUA Emsisoft — 13 обнаружений Norton PE — 35 обнаружений Полная проверка Касперского — 0 обнаружений после заражения Видео отчет : https://dosya.co/kux5af99wt76/Kaspersky_Test_Final_9-19-2024.mp4.html
-
Честно говоря, у меня есть всего одна догадка после чего такое могло возникнуть: работал в программе fl studio и искал пак со звуками. Нашел сайт с нужной информацией, кликнул по ссылке для скачивания, после чего открылось новое окно браузера с рекламой авиабилетов. Как-то так. Можете подсказать, этот вирус вообще опасен чем-то? CollectionLog-2024.01.03-03.48.zip
-
Здравствуйте, попробую описать проблему подробнее. Периодически сканирую систему через различные утилиты, начал замечать что появилась такая штука, которая никак не лечится, и не удаляется. На свою голову скачал программу SpyHunter, которая мне ничем не помогла, более того после этого появилось куча троянов и в тот же день было взломано несколько аккаунтов. Переустановил систему (формат С, другой диск трогать не стал, т.к слишком много нужной инфы + проверял его через разные антивирус сканеры и вирусов там не было) В общем переустановил систему и сразу же после установки chrome опять нашелся этот вирус - может это и не вирус вовсе? Как себя обезопасить и убрать эту штуку?
-
Подозрение на скрытый майнер/malware/fingerprint.exe
DMiTR3PLAY опубликовал тема в Помощь в удалении вирусов
Добрый день. Столкнулся с проблемой: при запуске любых игр происходит падение FPS со 100 практически до 15. При этом, если открыть диспетчер задач, то FPS не просидает вовсе - держится стабильно. Подозреваю скрытый майнер. После проверки прогой Malwarebytes было выявлено несколько вредоносных файлов, некоторые из которых успешно были удалены, хотя и вручную, но не подозрительный элемент FINGERPRINT.exe. Папка с аналогичным именем постоянно создается в C:\Programdata\ после перезагрузки системы, игнорирует карантин Malwarebytes или антивирусы. После удаления вручную - создается заново при перезагрузке. Наличие данной папки и ее поведение вцелом наводит на мысли что это результат работы вредоносного скрипта. Прошу помощи в борьбе с заразой. CollectionLog-2022.06.29-23.31.zip Malwarebytes_scanlog.txt -

[РЕШЕНО] Неудаляемый Chromium.page.malware
Amsstrong_gost опубликовал тема в Помощь в удалении вирусов
привет ребята. аналогично этой теме [РЕШЕНО] Неудаляемый Chromium.page.malware forum.kasperskyclub.ru виндоус чистый, диск с форматировал перед установкой, утилиты находят CHROMIUM:PAGE.MALWARE.URL как правильно оформить и что прикрепить, для получения вашей помощи?