Поиск
Показаны результаты для тегов 'crylock 2.0.0.0'.
Найдено 230 результатов
-

crylock 2.0.0.0 Помогите с расшифровкой.
Den1xxx опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
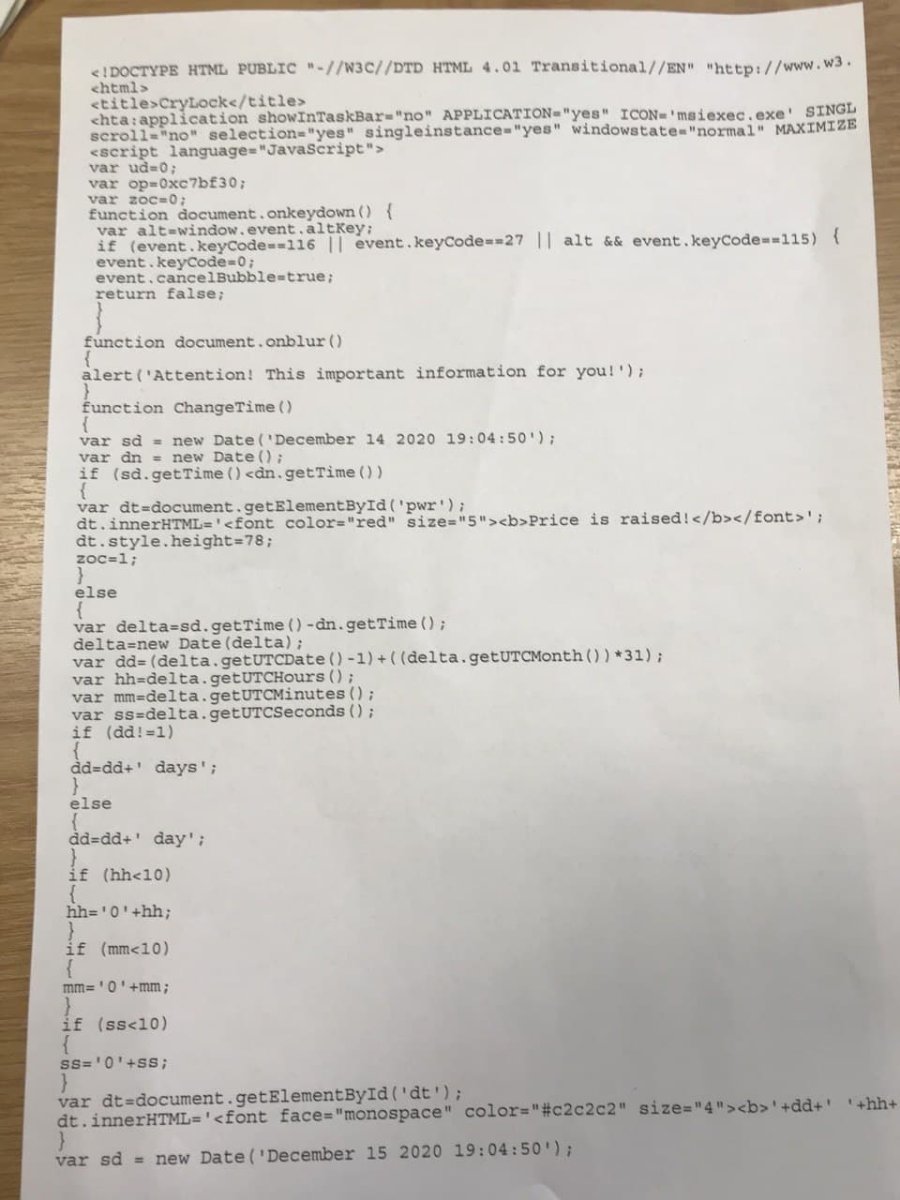
Как в этой теме: Поймали такого же шифровальщика. Благо были бекапы, пропало немного, но хотелось бы разобраться, поддается ли расшифровке. Некоторые признаки позволяют на это надеяться. Внутри файлов есть «техническая секция», ключ открытый видимо зашит в названиях. Имеются дубликаты файлов нешифрованных. Имеются части программ жулика. Логи, собранные Farbar Recovery Scan Tool, собрать не получается. Связывался ради интереса с жуликом, выслал 2 файла. То, что он может расшифровать, он доказал, прислал скрины: То, что он получил 2 файла и расшифровал, также доказывает наличие открытого ключа в файле или скорее всего в его имени. Возможно, их два, каждый файл оканчивается 4F931AF4-67D384F2 shifr.zip следы_взлома.zip
-
crylock 2.0.0.0 Поймали [259461356@qq.com].[33938840-E437FFA7]
triumf1975 опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Здравствуйте, Всем. Поймали на одном из рабочих компьютеров [259461356@qq.com].[33938840-E437FFA7]. Окна выкупа не было, обнаружили только когда 1с7 не смогла отправить письмо через yandex. Файлы прикрепил. СПАСИБО. unload1c.rar Desktop.rar Addition.txt FRST.txt -

crylock 2.0.0.0 Вирус зашифровал данные и файлы
Андрей1998 опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Здравствуйте! Не так давно поймал вирус, который зашифровал мои файлы. ОС переустанавливал с сохранением данных. Откат системы и её восстановление не катит, так как нет резервных копий... Пробовал скачивать ваши утилиты, но они не смогли дешифровать файлы( В интернете ничего про этот вирус не сказано. Прошу Вас, если Вы сталкивались с подобным вирусом, помогите! В сообщении будет архив. Также вирус зашифровал mp3 файл. Я переименовал файл "песня.mp3.259461356@qq.com.[430....23]" в "песня.mp3" и он открылся. С другими файлами так не сработало. Здесь прикреплю информацию о вирусе. Также добавлю, что все зашифрованные файлы имеют расширение e-mail и Unique ID. Например: "Картинка.jpeg.259461356@qq.com.[430....23]"Архив с паролем.rar -
 Столкнулись с действиями шифровальщика, очень просим помощи. Вредоносные действия предположительно произошли вчера вечезашифрованные файлы.zipром. Поражено всего 9 виртуальных машин, в т.ч. сервер с резервными копиями и сами копии (что делать крайне затруднительным восстановление). Addition.txt FRST.txt
-

crylock 2.0.0.0 Шифровальщик-вымогатель
Kiri11 опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
По причине человеческого фактора (уже нашли кто) был пойман шифровальщик. Огромная просьба если есть возможность помочь с расшифровкой данных.
-

crylock 2.0.0.0 Зашифрованные файлы [fairexchange@qq.com]
Adugs опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Здравствуйте и с Новым Годом Вас! Во время выходных на фирме, в наш компьютер залез вирус и зашифровал нам файлы базы 1с, excel документы и т.д. с требованием выкупа для расшифровки файлов. Базу 1с восстановили из Back Up с потерей в 1 день, а важные документы восстановить не можем. Злодей отключил Kaspersky Internet Security, предположительно зайдя на профиль нашего нового сотрудника через Remote Desktop, и все доступные сотруднику файлы зашифровал. После запуска KIS и полного сканирования компьютера, был обнаружен троян и удалён, и профиль пользователя так-же был мною удалён, воизбежание повторной попытки проникновения. Может у вас есть решение для этой проблемы? Большое спасибо! Kaspersky.rar FRST.txt Addition.txt -

crylock 2.0.0.0 Шифровальшик CryLock
RaenCyper опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Пойман шифровальщик через рдп. Если шанс расшифровки? 1с_бух.rar Addition.txt FRST.txt -

crylock 2.0.0.0 Ransomware CryLock Шифрование
phantom74rus опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Был пойман через RDP шифровальщика Crylock. Поиск по базе существующих ключей - безуспешен. Надеюсь на вашу помощь encrypt_files.zip FRST.txt Addition.txt how_to_decrypt.zip -

crylock 2.0.0.0 Шифровальщик CryLock
aldoshkin опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Здравствуйте, злоумышленник проник к пользователю через РДП (был простой пароль), и зашифровал файлы на рабочем столе. На вашем форуме видел, что вроде как получилось помочь подобной проблемой. Desktop.rar -
crylock 2.0.0.0 Шифрофальщик Ransom.74e
Виталий Голенко опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Здравствуйте. Помогите , поймал вирус Ransom.74e, все файлы зашифрованы. Есть ли возможность их расшифровать? файлы прилагаю. пароль от архива с вирусом: virus FRST.txt svcabb.rar -

crylock 2.0.0.0 Trojan.Encoder.567
Atlat8 опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Добрый день, поймал шифровальщика Trojan.Encoder.567 , помогите расшифровать. geze.zip Элит-Сервис.docx Сообщение от модератора Soft Тема перенесена из раздела "Задай вопрос Евгению Касперскому!" -

crylock 2.0.0.0 Поймал Шифровальщик Cryakl адресом fairexchange@qq.com
Returuin опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
На сервер поймали шифровальщик судя по логам гл. бух что то скачала, все файлы согласно инструкции приложил. Addition.txt FRST.txt Sample Pictures.rar -

crylock 2.0.0.0 Шифровальщик lamaskara@mailfence.com
ayratRS опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Добрый день. Прошу помощи. На компьютере зашифрованы файлы. Произошло сегодня ночью. Логи программы Farbar Recovery Scan Tool и зашифрованные файлы прилагаю. Addition.txt FRST.txt SHifr.zip -
 Добрый день! И мы стали жертвой Crylock (не знаю какая версия). Так понимаем, что залезло через RPD. Буду крайне признателен за любую помощь. Так же приложил файлы Additional и FRST с Farbar Recovery Scan Tool how_to_decrypt.7z Luding.xls[flydragon@mailfence.com][sel2auto].[FCCE862F-9AB04C6F].7z Addition.txt FRST.txt
-
 Доброго дня всем помогите плиз спаймал такой троянец [flydragon@mailfence.com][sel4ru].[3753516C-27FE8DB4 не могу расшифровать
-

crylock 2.0.0.0 Шифровальщик зашифровал файлы, прошу помощи
АлександрТЛТ опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Добрый день, вот и до нас добрались, прошу помощи. Virus.rar -

crylock 2.0.0.0 сервер поймал how_to_decrypt.hta flydragon
deklan опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Добрый день! В одно прекрасное утро перестали открываться файлы общего доступа на сервере. Подключившись к серверу увидел, что все файлы зашифрованы и в каждой папке есть файл "how_to_decrypt.hta" После сканирования диска "С" утилитой Kaspersky Virus Removal Tool было выявлено 3 вируса (скрин во вложении) Помогите дешифровать файлы, если это возможно. Хотелось бы еще узнать, каким образом он мог туда попасть? логи и файлы.rar -

crylock 2.0.0.0 Crylock зашифровал файлы
Ston опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Добрый день, попался на шифровальшик, подскажите есть ли для этой версии расшифровка. Addition.txt FRST.txt file.zip -
 DoNotCopy.txt[balancebb@mailfence.com].rar
-

crylock 2.0.0.0 Зашифрованы файлы [balancebb@mailfence.com]
blackwolf77 опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Здравствуйте! Прошу вашей помощи. Где-то в августе на сервер с 1С и файлами попал вирус-шифровальщик. Испортил всё до чего мог дотянуться. Вирус поймали и удалили, частично файлы и базы восстановили. Но всё ещё есть много важной информации, которая остаётся недоступной. Если есть шанс на восстановление, хочется им воспользоваться. Прикладываю архив с файлами логов программы Farbar Recovery Scan Tool, страничка вымогателя и пример зашифрованных файлов. Пароль на архив - Abyrvalg files.rar -
crylock 2.0.0.0 Пострадали от CryLok balancebb@mailfence.com
dianics опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Проникло это злодейство скорее через RDP сессию, приложенные документы были по сети. нанесло полный урон зараженной машине, и сетевым рассшаренным папкам. В общем печаль. на расшаренной машине был антивирус, но ему всё равно было что читают и пишут в эту папку... так как тело вируса просто шифровало файлы.... зашифрованно.zip -

crylock 2.0.0.0 Словил шифровальщик dragonbutterfly@mailfence.com
rdl_serg опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Добрый день. МОжно спасти инфу? Addition.txt FRST.txt how_to_decrypt.rar -
 Использовали для лечение: kvrt,c ureit, утилита от doctor web. Случилось вторжение в субботу 12 декабря вечером. В понедельник утром обнаружили. Еще на принтер выводилась печать сообщение про выкуп. Антивирусы зачистили файл how_to_decrypt.hta. Копий не осталось. Прошу помощи в зачистке от остатков, дыры какие залатать. Спасибо за внимание уважаемые! FRST.txt примеры зашифрованных файлов.7z
-

crylock 2.0.0.0 и снова Cryakl
cronburg1664 опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Доброго времени суток. 11.12.2020 был обнаружен Trojan-Ransom.Win32.Cryakl, [balancebb@mailfence.com].[A7FAAD4B-EECE5A03], на Windows Server 2008 R2. Приложенные логи от 14.12.2020. В настоящее время сам вирус приложить не могу, ибо он в срочном порядке был ликвидирован. В системе затерлись права на файлы и каталоги, большая часть данных зашифрована (Файл.Расширение[balancebb@mailfence.com].[A7FAAD4B-EECE5A03]) и остались записки с требованием выкупа (how_to_decrypt.hta). cryakl_win_server 2008.zip -
 Словили шифровальщик [dragonbutterfly@mailfence.com][sel4].[DD8AD930-731DF0A5] , кто сталкивался? есть ли дешифратор на него? ИнтерфОшибка.txt[dragonbutterfly@mailfence.com][sel4].zip