Поиск
Показаны результаты для тегов 'ouroboros'.
Найдено 53 результата
-

ouroboros odveta шифровальщик
Виталий Лапин опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Поймали на сервер шифровальщика Оdveta, все что есть в интернете антивирусы не 1 не может его определить, до этого стоял касперский. как его удалить? -

ouroboros Шифровальщик Email=[josefrendal797@gmail.com]ID=[705F8261Y4DERUN].odveta
dyachenko.v.v@poskey.ru опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Доброго времени суток. Прошу помощи, попал вирус шифровальщик в компьютер и зашифровал данные. Самое страшное, что зашифровал базы 1С. Имеется ли решение данной ситуации? Все архивы баз, также испорчены вирусом Приложенный файл Unlock-Files.txt -

ouroboros Караул поможите шифровальщик ID=[7ZPOFXCU58JLD4B].odveta
Cicsll@mail.ru опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Зашифровались базы данных 1с отчетность там вся копии нет поможитеееее. -

ouroboros Шифровальщик odveta
DimetriusVN опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Добрый день! Подскажите есть ли возможность расшифровать данные после шифровальщика. Все базы 1с и копии были зашифрованы к файлам добавляется "Email=[darkencryptor@tutanota.com]ID=[XK1R47OT65P03MQ].odveta" Прилагаю архив с логами. -

ouroboros Шифровальщик Boruta. Можно ли его победить?
Vvaleryy опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Шифровальщик Boruta прилетел, скорее всего, через RDP. В системе появился CryptoBrouser. Ко всем файлам добавилось расширение .Email=[NYCDecrypt@gmail.com]ID=[VXONUZ4A0EKJ7C5].Boruta Можно ли восстановить файлы? Пострадал очень большой фото- и видеоархив. Зашифрованный файл и TXT прилагаю. files.zip Unlock-Files.zip -

ouroboros Файл зашифрован [hiddenhelp@cock.li]ID=[___________].odveta
uraloil18 опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Помогите дешифровать файлы! Пострадало очень много документов на рабочем компе. -

ouroboros Захожу на сервер, а там денег просит за расшифровку
Сергей Ладей опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Добрый день сегодня захожу на сервер а там денег просит за расшифровку помогите с помощью утилиты создал 2 файла 06.12.2019.rar -

ouroboros Шифровальщик Mr.TeslaBrain@gmail.com
IgoreKMaN опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Если коротко: взломали, удалили антивирус, запустили шифровальщик и все. Все файлы, базы данных, программы не запускаются. Имена у всех файлов, программ баз примерно следующие 1С предприятие.lnk.[iD=2Ec8pI5mND][Mail=Mr.TeslaBrain@gmail.com].Lazarus. Во вложенных архивах логи и сам шифровальщик. Что делать? Вот примеры зашифрованных файлов CollectionLog-2019.08.27-12.35.zip Virus.zip Зашифрованные файлы.zip -
 Пограничный почтовый сервер оказался зашифрован. В имени большинства файлов добавлено [iD=vyp5qkKjU4][Mail=letitbedecryptedzi@gmail.com].Lazarus После перезагрузки появилось сообщение, что ваш компьютер зашифрован и свяжитесь по адресу letitbedecryptedzi@gmail.com указав id vyp5qkKjU4/ В профиле локального администратора на рабочем столе появились 2 файла (в приложении) При восстановлении зараженного сервера из бекапа в изолированную среду Kaspersky Enpoint Security не обнаружил зараженных файлов CollectionLog-2019.08.06-12.00.zip
-

ouroboros Шифровальщик Hiddenhelp@cock.li
artemtlt опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Добрый день! Зашифровали все файлы Hiddenhelp@cock.li , помогите расшифровать. HowToDecrypt.txt CollectionLog-2019.10.08-14.13.zip report2.log -

ouroboros Зашифрован файлы 1с
abddenis опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Добрый день. Зашифрованы файлы 1с Как обычно backup'ов нет. 1Cv8.1CD.cfl.Email=[soxum@protonmail.com]ID=[tuE8UOlMkdgW1IP] Сам файл базы "не зашифрован" имеет исходное название и исходное расширение. -

ouroboros Шифровальщик [Unlockme501@protonmail.ch].KRONOS
Michael_US опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Добрый день. Зашифровали на Сервере Windows 2012R2 все файлы, кроме файлов с расширением .exe . В результате все файлы стали иметь вид имя файла.оригинальное расширение.Email=[unlockme501@protonmail.ch]ID=[eZQC7P51mhNW2Uk].KRONOS. Сообщение о выкупе прикрепил в текстовом файле(сообщение.txt). Прикрепляю результат Autologger. и 2 зашифрованных файла. CollectionLog-2019.10.04-13.02.zip HowToDecrypt.txt KRONOS.ZIP -

ouroboros Зашифровались все файлы
k.kuleshevich@gmail.com опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Добрый день. Поймали шифровальщика. Зашифрована большая часть файлов на сервере. Пример зашифрованного названия файла: 12.xls.Email=[Rezcrypt@cock.li]ID=[asWU0qXwntBRVlh].KRONOS Нашел файл, который предположительно вирус и принес. Тоже приложил отдельным архивом. В названии файла в разных местах вставил "_". Логи приложил. CollectionLog-2019.09.29-12.09.zip Rez_crypt@c_ock.l_iKro_nos.rar -
 Добрый день! На сервер с ОС Wndows 2008 r2 проник вирус и зашифровал большую часть файлов ( базы 1С, файлы Word, Excel, даже некоторые файлы платформы 1С и других приложений ). К имени файлов добавлено .Email=[Hiddenhelp@cock.li]ID=[JRAY3DI2PCF5KM7].odveta. KVRT и Dr.Web CureIt! угроз не обнаружили. Помогите, пожалуйста, расшифровать файлы! Сразу прилагаю отчет FRST и пару файлов ( зашифрованный и оригинал в архиве с паролем virus ) https://yadi.sk/d/An8R0bbfJxClUg. CollectionLog-2019.10.12-11.10.zip Отчет FRST.rar
-
Добрый день, сервер словил шифровальщика, в каждой папке присутствует txt файл с текстом: All Your Files Has Been Locked They Cant Get Restore or Decrypted Without Decryption Key + Tool You Have 2days to Decide to Pay after 2 Days Decryption Price will Be Double And after 1 week it will be triple Try to Contact late and You will know You Can Send some Files that not Contains Valuable Data To make Sure That Your Files Can be Back with our Tool The Payment Should Be with Cryptocurrencies Like Bitcoin(BTC) Send Email to Know the Price And Do an Agreement Our Email: fixallfiles@tuta.io Your Id: You Can Learn How to Buy Bitcoin From This links Below https://localbitcoins.com/buy_bitcoins https://www.coindesk.com/information/how-can-i-buy-bitcoins Сами файлы имеют теперь имя : notification.pdf.Email=[fixallfiles@tuta.io]ID=[YE1GTCOVQZNRXDW] расширение .odveta
-
 Добрый день! Возникла проблема, залез на сервер шифровальщик и зашифровал большую часть файлов. По сети не распространился. В наименовании зашифрованного файла добавил к имени всех файлов следующие символы Email=[fixallfiles@tuta.io]ID=[ER5HPZOV3ND6BLC].odveta. Помогите расшифровать пожалуйста! CollectionLog-2019.10.11-14.42.zip
-

ouroboros Win server 2008 поймал шифровальщика
Tehnor опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
ОС Wndows 2008 r2. Сегодня ночью поймал шифровальщика. В это время ни кто с этим компьютером не работал. Заражение произошло в 00.50 часов. Зашифрованные файлы имею расширение Email%3D%5BRestoreData%40airmail.cc%5DID%3D%5Bhlk7CIL0UydOwrV%5D.James CollectionLog-2019.10.11-11.10.zip -

ouroboros Помогите группа файлов зашифрована шифровальщиком
Aladdinych опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Помогите группа файлов зашифрована шифровальщиком Файл Base.rar.Email=[mrcrypting@airmail.cc]ID=[RIX71408MTYVLAC].odveta. Размер файла 55гб. Помогите расшифровать. -

voidcrypt Помогите шифровальщик MRWHITE
ВладимирЗ опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Зашифровали гады данные Dectryption-guide.txt -

ouroboros шифровальщик *.ant_dec
initoff опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Здравствуйте, были зашифрованы файлы на ПК и Серверах. в формате *.ant_dec Прикладываю логи Farbar и пару файлов + требования. подскажите, если ли шанс расшифровать? спасибо Dectryption-guide.zip FRST.txt Addition.txt -

ouroboros Снова .ant_dec шифровальщик
MikeOne опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
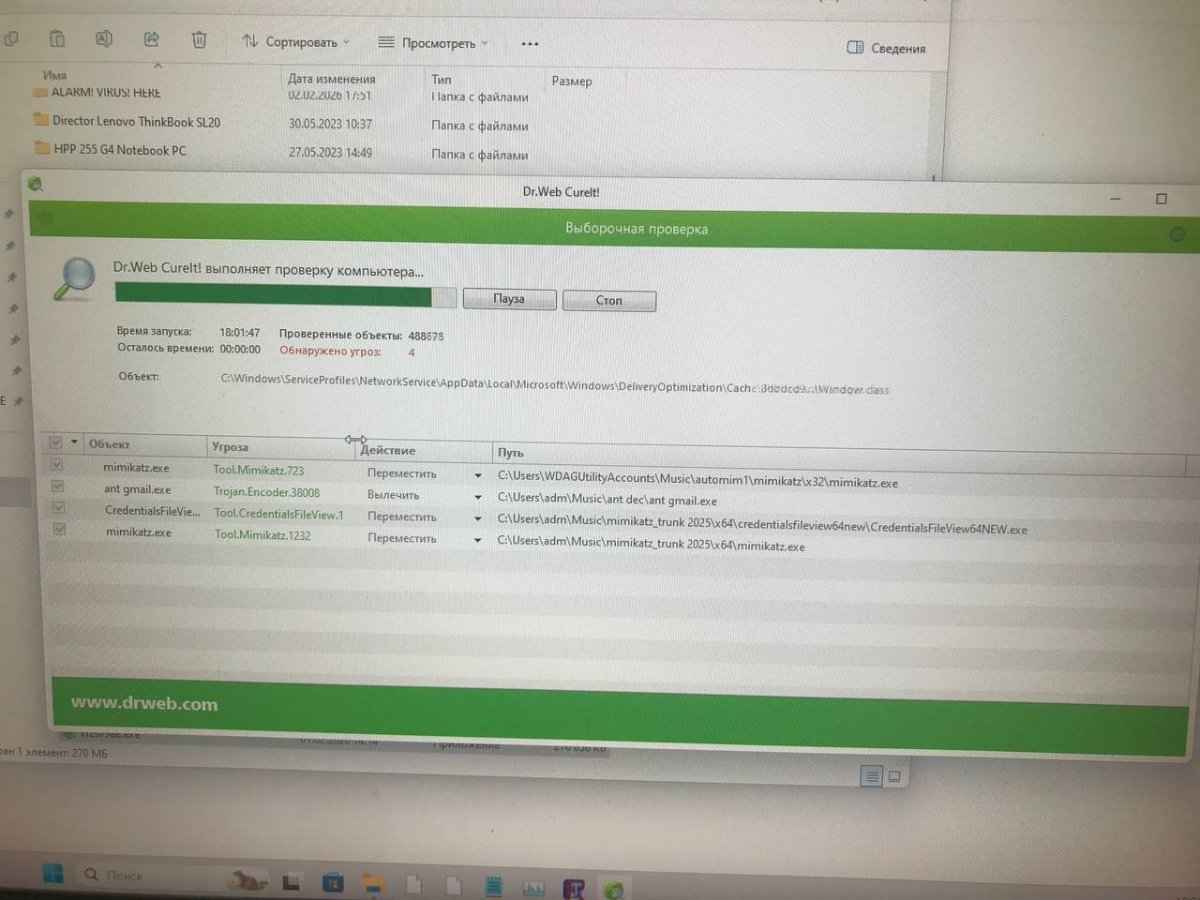
Собственно прочитав множество тем за последнюю неделю данная беда и меня настигла. Зашифровано ant_dec файлами, скорее всего через RDP FRST.zip включает в себя: FRST.txt, Shortcut.txt, Addition.txt CryptedFiles + Ransomware.zip включает в себя: Dectryption-guide.txt и пару зашифрованных файлов ссылка удалена - Пароль: virus Virus_2.zip включает в себя Virus.zip Внутри: HOP.KEY, ant gmail.exe, mimikatz.exe и все сопутствующие файлы которые были найдены рядом с вирусом ПК до сих пор запущен (Не перезагружался) (Отключен от сети) Анализ DrWeb.Cureit скидываю FRST.zip CryptedFiles + Ransomware.zip Строгое предупреждение от модератора Mark D. Pearlstone Не публикуйте вредоносные и потенциально вредоносные файлы и ссылки на форуме.
-

ouroboros шифрование Trojan.Encoder.29750
ИльяSL опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Здравствуйте, файлы компьютера были зашифрованы Trojan.Encoder.29750 через подключение rdp Есть ли возможность создать скрипт или иное решение для их дешифровки? Keys.7z -

ouroboros Атака шифровальщиком организации
Vlads опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Сегодня утром подверглись атаке шифровальщика. Вирус распространился по всей системе и зашифровал все бэкапы и базы данных. Все файлы имеют расширение "ant_dec" и в каждой из папок находится txt файл с запиской о выкупе. Прикрепил логи анализа системы при помощи Farbar Recovery Scan Tool и два зашифрованных документа согласно инструкции, а также файл с требованиями злоумышленников. Файл шифровальщика не удалось отыскать. Так же положил в архив файл HOP.KEY - ключ который требует злоумышленник для расшифровки данных находящийся из C:\Windows\System32. Для дешифровки.zip -

ouroboros шифровальщик .ant_dec
sansaR опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Шифровальщик погрыз win пользователей. добавленное расширение *.ant_dec. Все системы снесены, логи и отчеты снимать не с чего. Небольшие файлы зашифрованы полностью, большие только первые 400000 байт + добавлен хвост начинающийся с 'tim' и еще 256 байт. в архиве записка, pkey(публичный), HOP(судя по дизасму - зашифрованный приватный privkey) и примеры шифрованных doc, jpg. есть пара орига/шифр файла прошивки (проприеарный формат, размер 7Мб ) Так же есть архив с тушкой вируса со всеми либами (пакет распространения который не успели снести и зашифровать 27Мб) tsygankov.zip -
Пароль на архив 654258 в архиве все файлы и ключи + логи Dectryption-guide.rar в папке 3 ключи и прочее