Поиск
Показаны результаты для тегов 'mimic/n3wwv43 ransomware'.
Найдено 252 результата
-
 День добрый, компьютер проектировщика заражен шифровальщиком. Скан антивирусом не проводил как рекомендует записка, записки и файлы прилагаю. файлы и записка.rar Addition.txt FRST.txt
-

mimic/n3wwv43 ransomware Поймали шифровальщик
kalosha опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Доброго времени суток. на компе поработал шифровальщик. прошу подсказать чем можно расшифровать все файлы. Логи прикрепил. Так же прикрепил файл с возможным ключом и с зашифрованным файлом в архиве session.rar CollectionLog-2026.01.14-09.38.zip session.rar -

mimic/n3wwv43 ransomware Шифровальщик зашифровал все файлы на ПК
Salien опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Шифровальщик зашифровал все файлы на ПК, файлы имеют расширение .elpy и после него ID -
 добрый не добрый день! Помогите пожалкйста расшифровать хотя бы БД от 1с. Утром проснулись - все на компе заменено расширением с этим файлом. Прикрепляю примеры! Пожалуйста помогите примеры.rar

-

mimic/n3wwv43 ransomware на 12 машинах произошло шифрование
Гальваник опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
22.01.26 утром на предприятии было обнаружено, что на 12 машинах произошло шифровании системы. Было отключено сетевое оборудование и распространение остановилось. Файлы после сканирования зараженной машины, прилагаю(пароль virus) Addition.txt DECRYPT_FILES.txt FRST.txt вирус.7z -

mimic/n3wwv43 ransomware Зашифровали файлы
Ton опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Вот такие файлы имеются Сообщение от модератора Mark D. Pearlstone Тема перемещена из раздела "Компьютерная помощь"
-

mimic/n3wwv43 ransomware Последствия шифровальщика
Bonkers опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
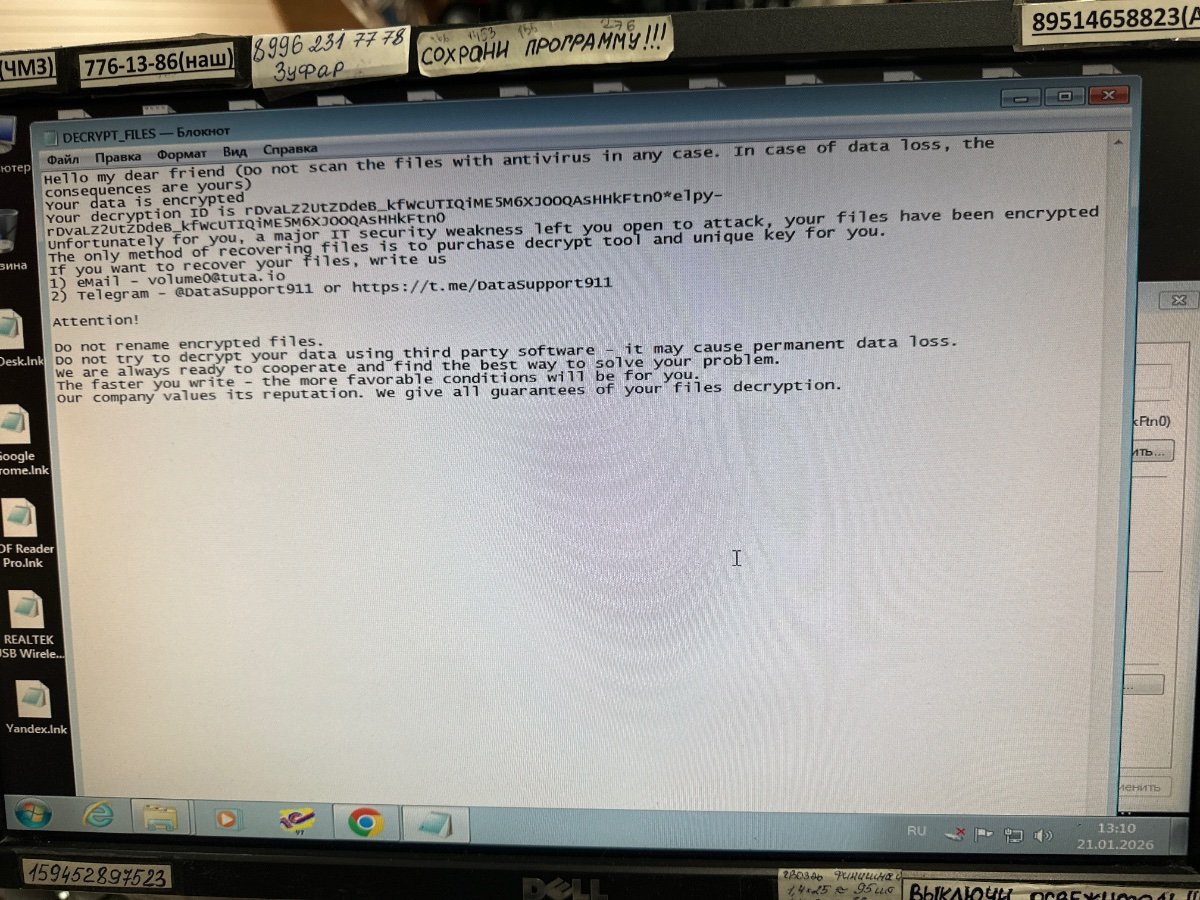
Всем доброго дня, вот и меня настиг шифровальщик( Прошу помочь в решении вопроса: Hello my dear friend (Do not scan the files with antivirus in any case. In case of data loss, the consequences are yours) Your data is encrypted by NNI Your decryption ID is ***_-jpKocsmvBagMrrfEvFq9HLhsocFNQU4*nni-***_-jpKocsmvBagMrrfEvFq9HLhsocFNQU4 Unfortunately for you, a major IT security weakness left you open to attack, your files have been encrypted The only method of recovering files is to purchase decrypt tool and unique key for you. If you want to recover your files, write us 1) eMail - decryptyou@mailum.com 2) Backup Telegram - @cristi025 Attention! Do not rename encrypted files. Do not try to decrypt your data using third party software - it may cause permanent data loss. We are always ready to cooperate and find the best way to solve your problem. The faster you write - the more favorable conditions will be for you. Our company values its reputation. We give all guarantees of your files decryption. Зараженный файлы.zip -

mimic/n3wwv43 ransomware Зашифровались файлы с расширением ELPY
СИСТЕМЩИК опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Зашифровались файлы. Прошу помочь FRST.txt Зашифрованные файлы(virus).xlsx.rar -

mimic/n3wwv43 ransomware Шифровальщик ELPY
Лëха опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Добрый день. Прошу помочь, у меня также шифровальщик ELPY. Первый обнаруженный ПК был заражен 13.01.2026 в промежуток с 1 до 4 часов ночи. По нему пока кроме фото информации никакой дать не могу, нет доступа к ПК (только завтра). Второй ПК был обнаружен на днях, но зашифрован он частично также 13 числа в тот же промежуток времени, проверка антивирусом ничего не нашла, ПК работает в штатном режиме. На первом ПК, если я запущу FRST проверку, на на USB накопителе не перенесу вирус на другую машину для оправки результатов сканирования? Какие мои дальнейшие действия? За ранее спасибо.
-

mimic/n3wwv43 ransomware По всей видимости тоже elpy
albeg опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Добрый день помогите пожалуйста по всей видимости тоже elpy, через RDP 24.01 Логи FRST, примеры файлов , записку прикрепил. Заранее благодарен 123_2.jpg.zip DECRYPT_FILES.txt Addition.txt FRST.txt Сообщение от модератора Mark D. Pearlstone Перемещено из темы. -

mimic/n3wwv43 ransomware зашифровали базы 1с на сервере
Игорь Крайнев опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
заразили компьютер и с него по rdp подключились к серверу с базами 1с и всё зашифровали на сервере был установлен лицензионный Kaspersky Endpoint Security 12, у него удалили лицензию и он перестал работать вероятно удалось вычислить и саму программу шифровальщика и сделать дамп процесса через processhacker Addition.txt CRYPT_FILES.zip FRST.txt -
mimic/n3wwv43 ransomware Пролез через RDP "мимик"
SDE_Dmitry опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Доброго дня. Вчера утром меня "обрадовали" что в один из компов в пятницу 10 июля пролез шифровальщик. Скорее всего подобрали через удаленку пароль. В сети пострадала только одна папка торентов с мусором(на компе официальный др.Веб ничего не предпринял), ну и на самом компе много естественно. Еще и в понедельник его зачем то включили утром пока я не приехал и не вырубил. (рука лицо) Расширение у файлов после шиврации ".pay2pay-Oo9fBHL8E2b14kgAJSpmxowS8vzVdPsFPebe1Rp0pQY" Диск для чистой загрузкой и "доктором" от ДР.Веба убрал в карантин несколько фалов (картинка). Могу архив прислать. Но файлы продолжает "идентифицировать" и открывает письмо вымогателей.(видимо где то в реестре еще сидит) На втором диске(старом) была еще Хрюша старая, она гружзится без зловреда в системе, но файлы хотя бы не открываются с требованием. Саппрт др.Веба не алё... Файлы зашифрованы Trojan.Encoder.35534 Расшифровка нашими силами невозможна. п.с. В идеале хорошо бы расшифровать хотя бы каталог с SQL базой локальной от Торнадо (Парус). Остальное не сильно жалко. Addition.txt FRST.txt Files_shifr.zip
-

mimic/n3wwv43 ransomware Zolfaghar
savl1 опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Вирус-шифровальщик зашифровал файлы. Windows была вылечена с помощью KRD и после восстановлена с помощью точки восстановления до заражения. Addition.txt FRST.txt VIRUS.rar -
mimic/n3wwv43 ransomware Снова... Зашифровали файлы и требуют выкуп.
Tangous опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Помогите пож. Проекты САМ и САД. Работа последних лет. Addition.txt FRST.txt sample_vir.zip -

mimic/n3wwv43 ransomware Trojan.Encoder
Andrey25112025 опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Здравствуйте. Прошу рассмотреть возможность расшифровать базы 1С на коммерческой основе, файлы зашифрованы в октябре 2024г. Ниже ссылка на два зашифрованных файла. https://disk.yandex.ru/d/KvsLkCD2K-ttNg https://disk.yandex.ru/d/LeB1EqVX7NOGJA -

mimic/n3wwv43 ransomware BACHOKTECHET Шифровальщик
МаксимБ опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Шифровальщик парализовал работу сервера терминалов. В реестре нашел записи, удалил их сразу. notepad.exe "C:\Users\Administrator\AppData\Local\README_SOLVETHIS.txt" "C:\Users\Administrator\AppData\Local\194E1F27-9FC8-0395-4FCD-F9086C4C4FA6\BACHOKTECHET.exe" Прошу помощи в расшифровке. virus.zip Addition.txt FRST.txt -
mimic/n3wwv43 ransomware Шифровальщик
SEDEK опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Добрый день! Наша компания столкнулась с мошенниками, которые заразили все сервера под управлением виндовс сервер. Очень прошу помочь, так как встали все рабочие процессы и офис не может функционировать. ZUT - Windows Server 2019 Angel - Windows Server 2012 R2 ZVID - Windows Server 2019 Версия везде одна и та же keswin_12.10.0.466_ru_aes256.exe 578A3A89.key Kaspersky Security for WS and FS 578A3A88.key Kaspersky Security Center Addition.txt FRST.txt file .zip -
mimic/n3wwv43 ransomware Шифровальщик forumkasperskyclubru@msg.ws
SPQR35 опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Зашифрованы документы на ПК. forumkasperskyclubru@msg.ws Addition.txt FRST.txt Файлы.rar -
 Скорее всего вирус проник через RDP, распространился по доступным сетевым папкам, затронул только диск D, диск С не трогал. В готовых на сайте дешифровщиках не виден. Спасибо. Addition.txt FRST.txt virus.7z
-

pay2key Помощь в расшифровке после действия шифровальщика
VictorM630103 опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
HEUR:Trojan-Ransom.Win32.Generic зашифровал файлы в системе. Добавленное расширение .gh8ta. Заражение произошло после открытия вложенного файла в электронном письме. Прилагаю логи, сообщение о выкупе. Файл вируса имеется в архиве (не прикреплен). Есть расшифрованные вымогателем пробные файлы. FRST.txt Файлы и сообщение о выкупе.zip -

mimic/n3wwv43 ransomware Зашифровали файлы forumkasperskyclubru@msg.ws
stifler511 опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Здравствуйте, зашифровали файлы forumkasperskyclubru@msg.ws Addition.txt FRST.txt примеры Примеры файлов.rar -
mimic/n3wwv43 ransomware шифровальщик enkacrypt
Ksamu опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Тоже поймал от enkacrypt шифровальщик на половину файлов всей системы, видел несколько тем на счет него где в конце ответ "не сможем помочь без приватного ключа." как минимум хотелось бы понять что за программа это сделала. если не получится расшифровать. потому что последняя программа мной была установлена 17.08.2025 и вирус установил мне Advanced IP Scanner и 7-Zip Addition.txt FRST.txt Desktop.rar -
 Добрый день! Просьба помочь с расшифровкой. Лог FRST, записка вымогателя и примеры зашифрованных файлов во вложении FRST.zip примеры и записка вымогателя.zip
-

mimic/n3wwv43 ransomware Зашифровались файлы на компе и на сетевом диске.
Александр КС опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Здравствуйте. Столкнулись с шифровальщиком. 1 компьютер остался включенным на майские праздники. Судя по дате изменения файлов 4 дня зашифровывались файлы и он перекинулся на сетевой диск. 5 мая утром он начал шифровать файлы и на других компьютерах, после их включения. После отключения 1 компьютера от сети шифрование по сети остановилось. Антивирус увидел, что файл morgan.exe начал менять уже .exe файлы и был удален. Был отформатирован диск С и установлена новая windows. Но тысячи файлов остались зашифрованными. Логи, зараженные файлы и записку от злоумышленника прилагаю. Зашифрованные файлы и записка.rar Addition.txt FRST.txt -

mimic/n3wwv43 ransomware Вирус-шифровальщик. Сервер 1с.
Keldenis опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Здравствуйте! Наш сервер был поражен вирусом-шифровальщиком. Все зараженные файлы приобрели вид блокнота при нажатии на который выходило сообщение от мошенников. Мы воспользовались утилитой от Касперского Rakhni Decryptor. Она смогла подобрать пароль и (по её мнению) расшифровать файлы. Но ни один из "расшифрованных" файлов не открывался. При этом, мы использовали утилиту дважды. В первый раз мы не использовали функцию удаления пораженных файлов, расшифрованная копия которых уже была сделана. Таким образом, после первого использования утилиты, у нас на сервере появились копии практически всех зашифрованных файлов. При этом, сам зашифрованный файл имел вид блокнотика, а его расшифрованная копия имела обычный для такого типа файла внешний вид. У зашифрованных файлов и их расшифрованной копии, при этом, был одинаковый размер файла. Мы решили, что, возможно нам нужно было поставить галочку для функции "Удалять зашифрованные файлы после успешной расшифровки", чтобы после расшифровки файлы открывались. Кроме того, дубляж файлов съел практически всё свободное место на наших жестких дисках. Поэтому, мы удалили наиболее тяжелые копии расшифрованных файлов и запустили утилиту повторно, поставив галочку для удаления зашифрованных файлов. Утилита вновь успешно подобрала пароль и расшифровала файлы, удалив все зашифрованные. Но файлы так и не начали открываться. Как описано выше, мы удалили копии только тяжелых файлов. Те зашифрованные файлы, расшифрованные копии которых мы не удалили после первого применения утилиты, при втором использовании утилиты остались нетронутыми. Поэтому мы прикрепляем в архиве именно такие файлы, т.е. сам зашифрованный файл и его расшифрованную утилитой копию, чтобы понять на примере зашифрованного файла, можно ли его расшифровать; а на примере "расшифрованного" утилитой файла, действительно ли он был расшифрован, но не открывается, потому что испорчен и не подлежит или подлежит восстановлению, либо он не был на самом деле расшифрован, и его всё еще можно расшифровать в будущем, хоть он уже и не имеет вид того самого блокнотика. Кроме того, мы установили антивирус от Касперсого на сервер и он, вероятно, уже удалил сам файл шифровальщик. Зашифрованные файлы.zip Addition.txt FRST.txt