Поиск
Показаны результаты для тегов 'взлом'.
Найдено 43 результата
-
В продолжении темы https://forum.kasperskyclub.ru/index.php?showtopic=60840&p=902500 Пришло недавно на почту. Hello! I'm a hacker who cracked your email and device a few months ago. You entered a password on one of the sites you visited, and I intercepted it. This is your password from *****.com on moment of hack: **** Of course you can will change it, or already changed it. But it doesn't matter, my malware updated it every time. Do not try to contact me or find me, it is impossible, since I sent you an email from your account. Through your email, I uploaded malicious code to your Operation System. I saved all of your contacts with friends, colleagues, relatives and a complete history of visits to the Internet resources. Also I installed a Trojan on your device and long tome spying for you. You are not my only victim, I usually lock computers and ask for a ransom. But I was struck by the sites of intimate content that you often visit. I am in shock of your fantasies! I've never seen anything like this! So, when you had fun on piquant sites (you know what I mean!) I made screenshot with using my program from your camera of yours device. After that, I combined them to the content of the currently viewed site. There will be laughter when I send these photos to your contacts! BUT I'm sure you don't want it. Therefore, I expect payment from you for my silence. I think $850 is an acceptable price for it! Pay with Bitcoin. My BTC wallet: CRNFzfktwONlck1rU9X8fLaYYb8tQs0Amt If you do not know how to do this - enter into Google "how to transfer money to a bitcoin wallet". It is not difficult. After receiving the specified amount, all your data will be immediately destroyed automatically. My virus will also remove itself from your operating system. My Trojan have auto alert, after this email is read, I will be know it! I give you 2 days (48 hours) to make a payment. If this does not happen - all your contacts will get crazy shots from your dark secret life! And so that you do not obstruct, your device will be blocked (also after 48 hours) Do not be silly! Police or friends won't help you for sure ... p.s. I can give you advice for the future. Do not enter your passwords on unsafe sites. I hope for your prudence. Farewell. Заранее спасибо. CollectionLog-2018.10.24-20.59.zip
-
Пришло недавно на почту. Я смотрю, что это уже довольно популярная тема: Hello! I'm a hacker who cracked your email and device a few months ago. You entered a password on one of the sites you visited, and I intercepted it. This is your password from *****.com on moment of hack: **** Of course you can will change it, or already changed it. But it doesn't matter, my malware updated it every time. Do not try to contact me or find me, it is impossible, since I sent you an email from your account. Through your email, I uploaded malicious code to your Operation System. I saved all of your contacts with friends, colleagues, relatives and a complete history of visits to the Internet resources. Also I installed a Trojan on your device and long tome spying for you. You are not my only victim, I usually lock computers and ask for a ransom. But I was struck by the sites of intimate content that you often visit. I am in shock of your fantasies! I've never seen anything like this! So, when you had fun on piquant sites (you know what I mean!) I made screenshot with using my program from your camera of yours device. After that, I combined them to the content of the currently viewed site. There will be laughter when I send these photos to your contacts! BUT I'm sure you don't want it. Therefore, I expect payment from you for my silence. I think $850 is an acceptable price for it! Pay with Bitcoin. My BTC wallet: CRNFzfktwONlck1rU9X8fLaYYb8tQs0Amt If you do not know how to do this - enter into Google "how to transfer money to a bitcoin wallet". It is not difficult. After receiving the specified amount, all your data will be immediately destroyed automatically. My virus will also remove itself from your operating system. My Trojan have auto alert, after this email is read, I will be know it! I give you 2 days (48 hours) to make a payment. If this does not happen - all your contacts will get crazy shots from your dark secret life! And so that you do not obstruct, your device will be blocked (also after 48 hours) Do not be silly! Police or friends won't help you for sure ... p.s. I can give you advice for the future. Do not enter your passwords on unsafe sites. I hope for your prudence. Farewell. Прикладываю файлы с 2-х компов, поскольку не знаю на каком из них проблемы. Заранее спасибо. CollectionLog-2018.10.24-20.08.zip CollectionLog-2018.10.24-20.59.zip
-

Взломали почту, требуют перевод $ на биткоин кошелек
Farber опубликовал тема в Помощь в удалении вирусов
Получил на свой почтовый ящик, письмо с этой же почты письмо, такого содержания : От Кого: <farber88@post.ru> Тема: farber88@post.ru is hacked Дата: 16 Oct 2018 08:42:43 +0500 Кому: <farber88@post.ru> Hello! My nickname in darknet is niel93. I hacked this mailbox more than six months ago, through it I infected your operating system with a virus (trojan) created by me and have been monitoring you for a long time. If you don't belive me please check 'from address' in your header, you will see that I sent you an email from your mailbox. Even if you changed the password after that - it does not matter, my virus intercepted all the caching data on your computer and automatically saved access for me. I have access to all your accounts, social networks, email, browsing history. Accordingly, I have the data of all your contacts, files from your computer, photos and videos. I was most struck by the intimate content sites that you occasionally visit. You have a very wild imagination, I tell you! During your pastime and entertainment there, I took screenshot through the camera of your device, synchronizing with what you are watching. Oh my god! You are so funny and excited! I think that you do not want all your contacts to get these files, right? If you are of the same opinion, then I think that $530 is quite a fair price to destroy the dirt I created. Send the above amount on my BTC wallet (bitcoin): 19D67Tgb3neJiTHd8pZDEBYmUn2qSjxEeB As soon as the above amount is received, I guarantee that the data will be deleted, I do not need it. Otherwise, these files and history of visiting sites will get all your contacts from your device. Also, I'll send to everyone your contact access to your email and access logs, I have carefully saved it! Since reading this letter you have 50 hours! After your reading this message, I'll receive an automatic notification that you have seen the letter. I hope I taught you a good lesson. Do not be so nonchalant, please visit only to proven resources, and don't enter your passwords anywhere! Good luck! В письме требует сумму примерно равной той что была на банковской карте, мог ли хакер получить данные моих банковских карт и контроль над счетами? лог проверки Malwarebytes.txt -
Добрый день! У меня сложилась следующая ситуация, недели три подряд не мог зайти на свою станицу вконтакте, всё время страница никак не принимала контактные данные, с надписью, если вы уверены, что всё точно, кликните сюда, сначала думал само пройдёт, но доступа на страницу не было, пришлось кликнуть по ссылке и иннициировать восстановление пароля. Благодаря телефону, сделать это удалось. Страницу было не узнать, пошлые надписи и картинки непристойного вида, разные угрозы, стало ясно взломали. И хотя доступ с трудом был получен, злоумышленники разладили всё что смогли, разные настройки конфидециальности и массово добавились в друзья, в последних входах остались их ip. Как потом сообщила на запрос о случившемся взломе служба поддержки вконтакте, что скорее всего это вирус. Но чуть позже при детальном изучении всего содержимого страницы версия целенаправленного взлома стала более очевидной (возможно с целью заражения). Те что добавились сами в друзья изрядно наследили- вот их ip 93.170.130.196 - как оказалось числится за хостингом Adman.com person: Sergey E Ivanov address: Russia, Novosibirsk address: Nemirovicha-Danchenko 165, 101 e-mail: support@adman.com phone: +73833750128 fax-no: +73833750128 notify: support@adman.com 93.88.77.199 - второй за хостингом Rackstore.ru address: Moscow, Russia address: 117485, Butlerova st. 7 e-mail: alexander@rackstore.ru 194.31.59.116 - третий за малоизвестным хостингом HostBar Ltd - Россия, Воронежская обл., Воронеж, провайдером которого судя по информации [/size]http://1whois.ru/world/RU/Воронежская%20обл/Воронеж/HostBar%20Ltd является Selectel.ru [/size]-- вконтакте определил его как - Кемерово notify: ki.dubin@yandex.ru created: 2012-01-23T16:11:43Z last-modified: 2018-03-12T14:18:34Z person: Maxim Golochalov address: 394036, Voronej, ulica Kirova, dom 4, ofis 501 phone: +7 926 143-62-79 Взлом страницы был осуществлён 25 мая 2018 года, можно было бы конечно провайдерам, если они конечно провайдеры законопослушные отследить, кто по документам 25 мая 2018 арендовал сервера с данными ip, тогда стало бы ясно кто злоумышленник, если конечно провайдер сам не в сговоре и не прикрывает кого то своего, всё бывает.. удивляться уже ничему не приходится. А вот те кто добавился в друзья vk.com/id373653666 Артём Журавов vk.com/id443621740 Максим Воротников vk.com/psspr Gagas Gagoyan vk.com/id249089534 vk.com/id400485111 Gurgen Martirosyan vk.com/id439953747 Сергей Позняк vk.com/id450777499 Денис Панфилов vk.com/justlooney Никита Николаев vk.com/id456321778 vk.com/id461898824 Максим Петров vk.com/rinagreen2195 Rina Green vk.com/id463469408 vk.com/id483162723 Анжелика Чистякова vk.com/id366630659 Адик Акшабаев vk.com/id9449540 Жанна Ветишева Заблокировал их, и судя повсему это не боты! Буквально спустя пару часов после восстановления доступа, уже на компьютере, что очень странно, насторожило, стало происходить такое https://www.sophos.com/en-us/threat-center/threat-analyses/viruses-and-spyware/Troj~Redyms-D/detailed-analysis.aspx - описанное здесь как Troj/Redyms-D, флеш плеер инсталлер попытался соединится с узлом fpdownload2.macromedia.com [/size]при этом система безопасности сообщила об отсутствии действительной цифровой подписи, ip адрес с которым была попытка соединения таков 93.191.15.178 reverse dns 93.191.15.178 = 93-191-15-178.fiord.ru Какое отношение fiord.ru имеет отношение к fpdownload2.macromedia.com не ясно, вполне возможно вышеозначенные лица заражают страницы соц сетей и как следствие компьютеры пользователей для похищения данных. Вопрос такой. Мог ли быть загружен вирус на компьютер при посещении заражённой страницы вконтакте незаметно без запросов? Redyms-D - что это за вирус, что конкретно он делает, и как сильно повреждает систему?
-

Как выявить стилер? Украли аккаунт в мессенджере
Paradise Runner опубликовал тема в Помощь в удалении вирусов
Здравствуйте. В феврале у меня украли аккаунт в Telegram — причём, со сложным облачным паролем. Перед этим я ни по каким подозрительным ссылкам не ходил и файлов не скачивал. Проверял свой компьютер и Защитником Windows, и Касперским с премиум-подпиской: ничего не нашёл ни до, ни после кражи. В момент кражи на электронную почту пришли два письма от Telegram с кодом для входа и кодом для сброса облачного пароля. Время было ночное: я спал и сам увидел и прочитал их только утром после кражи. На электронной почте у меня установлен максимум защитных настроек: с дополнительной почтой, уведомлениями о незнакомых входах, адресах и действиях. После кражи я всё перепроверил: входов и активности с незнакомых устройств не было, активных сессий, кроме моих собственных — тоже. В одном источнике "специалист по безопасности" сказал мне, что вероятно через кражу cookies каким-нибудь стиллером был получен доступ к сессиям почты. Либо украдена сессия Telegram Desktop. Я теперь опасаюсь, что стилер всё ещё сидит где-то в моём устройстве, но я не могу его найти. Все полтора месяца я спокойно продолжал пользоваться почтой и не переживал за её безопасность — а теперь боюсь, что всё её содержимое попадает в руки злоумышленников (в т.ч. электронные документы). Интересно, что и пострадал-то от этого всего только Telegram, всё остальное, кажется, осталось нетронутым. -

Зашли в steam без подтверждения и украли баланс
Юлий Цезарь опубликовал тема в Помощь в удалении вирусов
Всем привет. Вчера меня очередной раз взломали в steam и уперли последние 2000 рублей. До этого меня взламывали в июне 2025, потом повтор был в июле пару раз (общий ущерб в прошлом около 10 тысяч рублей. Я через касперский проверял систему, нашел кучу вирусов и тд., также удалил Steam полностью и перенес на другой диск его заново, чтобы все встроенное в стим ушло. Уже все что можно перепробовал. Ничего не скачивал, не устанавливал для стима ничего, не вводил данные на фишинговом сайте, так как знаю, что авторизация у меня там всегда автоматическая, заново ввод никогда не требуется. Я подозревал и подозреваю снова, что где-то через что-то активируется стиллер, который забирает мои файлы авторизации Steam, которые в папке стим находятся. Думаю снести Windows заново, но придется потратит кучу времени и тд. для восстановления всех нужных приложений для работы, которой занимаюсь. Двоюродный младший брат скачивал запретку на дискорд летом и может через него данные улетали+я поставил это же приложение дней 10 назад для связи с другом и вот опять ушло, но ушло почему-то спустя только времени, а прошлый раз быстрее взломали 2-3 дня после того, как племянник установил эту запретку на мой комп. Также в дискорде меня тоже взломали летом, а узнал я только когда его снова установил, там была рассылка спама с фишингом Steam, я просто на нее кликнул и она не сработала, может тогда и утекло все. Я не знаю... Возможно сейчас в steam встроился снова стиллер, который будет снова выводить мои средства под 0. Может ли кто-то помочь с данным вопросом и помочь найти этого виновника и как удалить? Или же мне просто проще снести Windows.
-
Признаки прослушки телефона: как определить, что за вами следят
***Leeloo*** опубликовал запись в блоге в ***Leeloo***
Пользователи современных смартфонов нередко становятся жертвами взломщиков, крадущих персональные данные — в худших случаях они прослушивают звонки и перехватывают SMS-сообщения. Рассказываем, как понять, что ваш телефон прослушивают и что с этим можно сделать. Переадресация звонков на другой номер Переадресация вызовов, которую вы не включали — один из симптомов возможной слежки. Злоумышленники могли проникнуть в ваш телефон при помощи вредоносного софта и просто переадресовать ваши звонки на один из подконтрольных им номеров, чтобы получить персональную информацию. Проверить, включена ли переадресация, можно при помощи USSD-команды *#21# — введите ее в номеронабиратель и сделайте звонок. После этого на экране телефона появятся данные о переадресации, включая номер, на который перенаправляются звонки (если функция включена). Отключить переадресацию можно командой ##21# Странные звуки во время разговора При низком качестве связи дефекты звука, вроде заиканий и пропадающего сигнала — самое обычное дело. Если вы плохо слышите голос собеседника, в подобных странностях нет ничего подозрительного. Однако при хорошем качестве связи вы не должны слышать булькающие звуки и какие-либо посторонние шумы Странные звуки в режиме ожидания То же самое касается звуков в режиме ожидания, без активного звонка с другим абонентам. Регулярные щелчки на заднем фоне или негромкий, но непрерывный белый шум могут означать, что ваш звук прослушивается через шпионское ПО Долгое подключение во время звонка Длительное (30-40 секунд) подключение к абоненту тоже стоит расценивать как один из красных флагов: вполне возможно, что за это время происходит запуск программы для слежки или настройка дополнительной аппаратуры. Попробуйте позвонить вашим знакомым, живущим в разных частях города (желательно, чтобы они пользовались разными операторами), и засеките, сколько времени уходит на установку связи. Переключитесь на другой смартфон если на нем звонки проходят быстрее, возможно, что на ваш телефон действительно загружена шпионская программа. Наконец, также попробуйте позвонить с запасного телефона на тот номер, где вы наблюдали долгие задержки Аномальный расход интернет-трафика Вредоносные программы передают украденную информацию злоумышленникам посредством Интернета, из-за чего небывало большой расход трафика может свидетельствовать о слежке. Проверьте, какие именно программы на вашем телефоне подключаются к сети, сравните статистику за прошлые месяцы. Инструменты для этого можно найти как в Google Play, так и в App Store Странные SMS-сообщения Некоторые шпионские программы для настройки принимают специальные сообщения, которые со стороны выглядят как случайные комбинации цифр, букв и прочих символов. Если вы получили такое сообщение, то рекомендуем незамедлительно проверить телефон на предмет вирусов P.S. Всего этого можно избежать с помощью защитного решения Kaspersky Internet Security для Android -
Доброе утро! В канун Нового года на сервисе YouTube подверглись взлому несколько каналов-стотысячников, то есть тех каналов, у которых сто и более тысяч подписчиков. Были взломаны такие известные каналы как «Мой протест», «Леха кочегар» и «Alexander Zakurdaev». Злоумышленники действовали по накатанной схеме — на почтовый адрес жертвы поступало письмо от якобы технической поддержки сервиса Ютуб с претензиями по содержимому канала. В письме сообщалось, что на канале жертвы обнаружены видеоролики с содержанием спама и жертве предлагалось перейти по ссылке в письме для получения дальнейших инструкций. То есть классическая схема развода с использованием фишинга. Естественно, что после перехода по ссылке и ввода своих данных для авторизации жертва лишалась доступа к каналу. Объяснение произошедшего инцидента от автора канала «Alexander Zakurdaev» далее в ролике: https://www.youtube.com/watch?v=OMUDX70MyxM Я внимательно послушал объяснения самого автора ролика и тех, кто давали ему рекомендации по настройкам безопасности, можно посмотреть приблизительно вот с этого момента: С удивлением не обнаружил в рекомендациях технической поддержки совет включить двухэтапную аутентификацию и использовать для авторизации свой мобильный телефон. Если вы являетесь владельцем канала на Ютуб и ваш канал вам дорог, то обязательно выполните такие настройки — нажимаем на кнопку «Управление аккаунтом Google», переходим на вкладку «Безопасность» и в двух следующих пунктах ставим переключатель в положение «Включено»: 1) Вход в аккаунт с помощью телефона — Вкл. 2) Двухэтапная аутентификация — Вкл. При помощи данной настройки вы сделаете кражу своего канала практически невозможной. Удачных вам видеороликов и побольше подписчиков!
-

SOS взлом походу через куки(в инете так пишут)
Accelerator577 опубликовал тема в Помощь в удалении вирусов
Добрый вечер, пользуюсь Касперским+, пользовался им до переустановки винды буквально неделю назад, после переустановки все равно происходит взлом аккаунтов дискорда, стим, вк, 1 раз телеграмма, пользуюсь обходом дискорда и ютуба, полную проверку проводил сегодня, были трояны в систем32, 2-3 штуки удалил, удалил куки поменял пароли поставил 2fa где только можно, по активным сеансам Взломщик все равно умудряется обойти всю защиту и использовать мои данные для рассылки спама, и скама, подскажите что нужно вам предоставить чтобы вы пожалуйста помогли побороть недовирус* -

Второй день замораживают страницу в ВК в подозрении взлома.
gracchh опубликовал тема в Помощь в удалении вирусов
Ранее был установлен обход дискорда с неофициального сайта, после чего были взломаны мои соц. сети телеграмм, вконтакте, почта по файлам куки, т.е без кодов и подтверждений. Я сразу же поменял везде пароли и переустановил винду, но, почему то было ощущение, что, что то на ПК всё равно осталось. Вчера вечером у меня заморозили ВК по попытке взлома, я разморозил страницу и восстановил пароль, сегодня вечером такая же проблема, но пароль я уже восстановить не могу, т.к пишет, что слишком много попыток восстановления, попробуйте позже. Что может быть? CollectionLog-2026.07.12-22.57.zip -

Взломали в дискорд, стим, роблокс, телеграм, вконтакте.
sema2509_ru опубликовал тема в Помощь в удалении вирусов
В дискорде рассылают рекламу казино с меллстроем. Я понял это скорее всего запрет, я уже удалил запрет и много троянов удалил, майнеры даже были, но всё равно.. Что мне делать? -

Взломали аккаунты в ВК,Дискорд,Стим,роблокс
TheGoodlerPvp опубликовал тема в Помощь в удалении вирусов
Вчера долго не было света,под ночь захожу,смотрю взломали роблокс,я смог восстановить всё чётко,сегодня с утра смотрю сменили пароль в дискорд,стим,в дискорде пустили рассылку какую-то,проверял компьютер на вирусы с касперского free,DR WEB Curelt PRO ,нашёл только он мне вирусы в запрет, медиагет,(Пиратки качаю проверенные),Я думаю,может всё дело в запрете для дискорда,ютуб,роблокс FRST.txt Addition.txt -

Взломали аккаунт вк,стим,удалили всех друзей и потратили деньги
Rasik Black опубликовал тема в Помощь в удалении вирусов
Здравствуйте,взломали аккаунт вк,стим.Как я думаю это из-за запрета,хотя качал его у flowseal,переустановка винды не помогла,после переустановки опять взломали вк.Как можно проверить пк на стиллеры и трояны? -

Взломали Дискорд,Стим после скачанного запрета
GreenFinger опубликовал тема в Помощь в удалении вирусов
Здравствуйте,на днях скачал запрет,и после того как попытался его открыть ничего не произошло,понял что вирус и удалил,но через пару дней взломали стим аккаунты и на одном даже прилетел бан в Расте,так же взломали Discord и отправляли всем рассылку со спамом,так же и в стиме.Как я понял подхватил стиллер,который украл данные куки. Можете помочь,впервые сталкиваюсь с таким,и не знаю что делать,пароли везде поменял и вроде как везде вышел,после переустановил винду,но следы того что снова заходили на мой стим аккаунт остались. -

После скачивания zapret discord взломали ВК, Тг, Дискорд
slivgamer опубликовал тема в Помощь в удалении вирусов
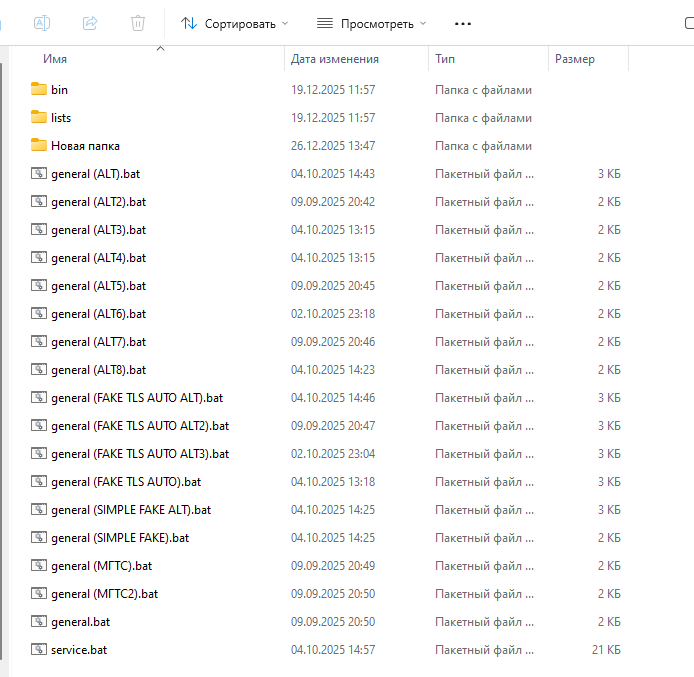
После скачивания запрета, распаковал с архива запустил файл, открылась командная строка и моментально закрылась, после этого через несколько часов с моего аккаунта в телеграме начали проверять ботов с криптовалютой, и вк заморозили, но ничего никому не писали, в дискорде была рассылка, при всём этом не было никаких уведомлений о входе в аккаунт, компьютер был выключен Пароли сменил, почистил вирусы всеми возможными программами kaspersky, dr web cureit, malwarebytes, перезагружал роутер, но на следующий день снова заморозили страницу в вк с надписью на вашем компьютере может быть вирус, что можно сделать чтобы можно было безопасно пользоваться компьютером? в самом файле запрета странные файлы в папке bin
-

Второй день замораживают страницу в ВК в подозрении взлома
s0butilnik опубликовал тема в Помощь в удалении вирусов
Был установлен запрет месяца 2 назад, была рассылка в стиме и дискорде с моего аккаунта. Кроме запрета ничего не компьютере почти нету. Вчера захожу в вк и вижу что мой профиль заблокирован, восстановил буквально за 2 минуты, только что зашел в вк и случилось то же самое. Прошу вас, помогите решить эту проблему -
Здравствуйте, буду благодарен за помощь. Позавчера мне взломали дискорд (у меня была 2-ух этапка), а сегодня снесли стим аккаунт. Хочу понять что у меня и удалить это. Прошу помочь сразу, а то у меня помимо своих данных есть еще и другие важные SecurityCheck.txt FRST.txt
-
Скачал прокси с гитхаба для обхода дискорда, по началу все было хорошо. Но потом пошла рассылка рекламы от моего аккаунта в дискорде. Так же выскакивают постоянные угрозы от безопасности Windows, Trojan:Powershell/Bynoco.RR!ams VulnerableDriver:WinNT/Winringo0 Behavior:Win32/Spoolexp.A. Помогите пожалуйста
-
После скачки с гитхаба обходки 21.07 пошел взлом соцсетей 22.07 (вк,телеграмм,дискорд) а сегодня 23.07 в 5 утра взломали и стим, у меня стоит стимгуард с телефона но все равно умудрились поменять ник аватарку и удалить всех друзей, и потратили на гифт деньги с аккаунта. В тот день когда я решил скачать новую обходку у меня перестала работать моя обходка, и я скачал по своей глупости с первой ссылки гитхаба первую попавшуюся обходку. Запустив ее открылось окно администратора но оно было пустое и обходка не работала, я ее просто удалил с компьютера и скачал новую рабочую. Далее 22.07 произошел взлом ВК, после чего взлом ТГ и дискорда. И вот сегодня в 5 утра зашли в стим... Все пароли поменял, двухфактору везде поставил. Нужно ли сносить все через биос и скидывать жесткие диски и SDD до заводского состояния с последующей переустановкой винды, или можно избежать этого геморроя? CollectionLog-2026.07.23-14.59.zip Во всех аккаунтах (ВК,ТГ,ДИС,ПОЧТА,STEAM) проверял историю входов, вход был только с моих устройств.
-
Добрый день! 21.07.2026 с моиз двух аккаунтов в телеграмм началась спам-рассылка. После я все удалил, все данные для входа поменял, подключил двухфакторку. В подключенных устройствах во время рассылки со второго аккаунта успел увидеть телеграмм бота, которого после заблокировал на двух аккаунтах, но это не помогло одному из аккаунтов и сегодня утром опять пошла рассылка. В этот же день вечером началась рассылка с моего дискорд аккаунта. После этого рано утром зашли и в мой стим, поменяли ник, аватарку и отображаемую в профиле страну. Прошу вашей помощи. CollectionLog-2026.07.23-11.02.zip
-
4 дня назад меня взломали в стиме и рассылали скам открытки, сегодня ночью в дискорде и тоже скам схемы с мистером бистом. Все аккаунты были защищены двухфакторной аутентификацией. Смотрела подключенные устройства - вход был только с моих устройств. Защита в виндовс не находит никаких вредоносных файлов.
-
На днях 2 раза у меня просто отключался монитор. Вчера вечером взломали дискорд и тг. В дисе были ссылки на казино Мелстроя, а в тг писали друзьям и также кидали ссылки. В стиме почему-то был вход в 2 игры, которые даже не стоят на пк и вылезает ошибка когда смотрю историю входов в стим. Сообщение от модератора kmscom Перемещено из раздела Компьютерная помощь
-

[РЕШЕНО] Угнали аккаунт в телеграмме с полным его удалением
DavoStrango опубликовал тема в Помощь в удалении вирусов
Здравствуйте господа хакеры и не хакеры, те кто разбираются во всех этих грязных делах, месяц назад угнали аккаунт в телеграмме с полным его удалением, после начали пытаться ломануть вк, не получилось, вк заморозил мою страничку. Всё вроде бы успокоилось, но за последние 3 дня , вконтакте выкидывает меня из аккаунта и просит менять пароль уже 4 раз. С чем это может быть связанно, как это решить? Пользуюсь иногда впном, запретом с офф сайта. Подскажите пожалуйста , спасибо . И можно ли вернуть как то телеграмм аккаунт? -

Идет спам рассылка с моего ПК в steam и телеграм
Kemperalecksandr опубликовал тема в Помощь в удалении вирусов
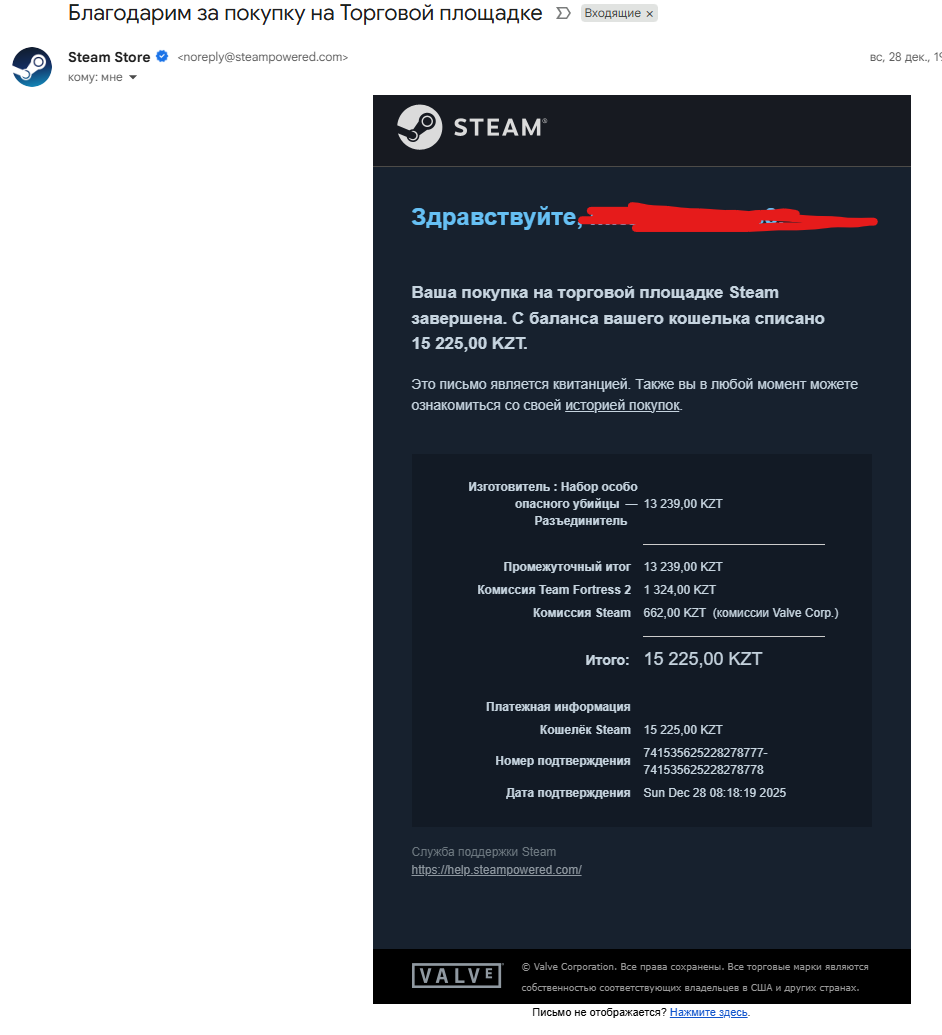
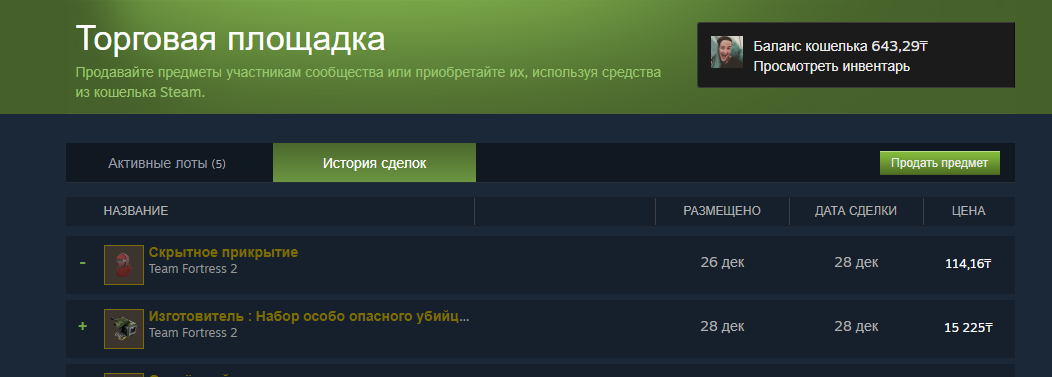
Добрый день! 17.07.2026 с моего аккаунта в телеграм утром началась спам-рассылка. После я все удалил, все данные для входа поменял. В подключенных устройствах были только мои устройства, других не было. Вечером 18.07 с моего Steam аккаунта были списаны средства за покупку на торговой площадке которую я не совершал. На следующий день началась спам рассылка с нескольких подключенных аккаунтов steam на моем ПК. После этого я проверил выданные ключи(их не было, сменил пароли, перенастроил двухфакторку и настроил другие типы защиты. Логи и скриншот сканирования прикрепляю. Не могу ничем найти этот вирус на ПК. Пробовал и dr.web(купил даже лицензию и просканил вообще весь ПК) и другое ПО для поиска вирусов и других вредоносных файлов/программ. Прошу вашей помощи. CollectionLog-2026.07.20-00.02.zip
-
Не так давно скачал хапп с гитхаба, также пользуюсь запретом, но скачан был давно. После этого с дискорда и телеграма началась рассылка спама и скама без взлома, пароли сменил, сессии завершил. Удалил пару троянов антивирусами. CollectionLog-2026.07.16-04.02.zip