Поиск
Показаны результаты для тегов 'mimic/n3wwv43 ransomware'.
-

mimic/n3wwv43 ransomware Шифровальщик *.ask-*
Sgen опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Доброго времени суток. Прошу помощи. Прошелся шифровальщик. Файлы стали с расширением "*.ask-OfatBlotdck3HCPrQmQJ3GWZcuoDs4tYVpcxn4cBjFE" Хак.rar -

mimic/n3wwv43 ransomware шифровальщик-вымогатель elpaco-team
gentry опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Добрый день. Прошу помощи в дешифровке. Логи FRST, файл с требованиями и зашифрованные файлы во вложении. elpaco.rar -
 добрый день. возможно через RDP (подбор паролей) попал вирус шифровальщик и почти все файлы с расширением elpaco-team. в архиве несколько зараженных файлов и само письмо о выкупе. можете помочь расшифровать файлы? 02.rar
-
 Здравствуйте, был взломан компьютер через RDP зашифрованы все файлы. При этом свой *.exe файл так же зашифрован. Addition.txt FRST.txt для касперского.zip зашифрованные.zip
-

mimic/n3wwv43 ransomware ШИФРОВАЛЬШИК datastore@cyberfear.com
Timur Swimmer опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Здравствуйте. Наш компьютер, где был установлен сервер 1C, заразился вирусом шифровальщиком-вымогателем. Первое что сделал вирус – сменил пароль для учётной записи администратора. Так же он зашифровал все файлы ключом RSA4096 (как сказано в послании от вымогателя), которые больше 8,5 мб. У всех файлов больше 8,5 мб изменили расширение на datastore@cyberfear.com-WuqqAQ9reBWcAtfXZgxTUsAfCnUmDrqmJgKmH-4JJ0g . По ссылке можно скачать несколько зашифрованных файлов для примера, в папке Original файлы, как они выглядели до шифрования и письмо от мошенников. ссылка на диск Очень надеемся, что сможете помочь решить нашу проблему. -

mimic/n3wwv43 ransomware Шифровальщик elpaco-team
nikitapatek опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Здравствуйте. Поймали вирус - шифровальщик, elpaco team. Все файлы зашифрованы, на расшифровку как понимаю надежды нет, но хотя бы прошу помочь пожалуйста с очисткой компьютера для возможности дальнейшей работы на нем без переустановки системы и не получить повторное заржение. В процессе изучения обнаружилось, что был создан пользователь в системе новый с именем noname и из под него запущен шифровальщик. Видимо через какую-то уязвимость создали пользователя. Хотя RDP так же с выходом в сеть имелся на данной машине. Но под основного пользователя вроде бы как не заходили по RDP. В папке system32 нашел bat файл с именем u1.bat с помощью которого создали как раз таки видимо этого пользователя noname. В нем виден пароль с которым они создали этого пользователя, хоть и не уверен что от этого есть толк. А так же в system32 были найдены непонятные файлы еще, предположительно тоже появившиеся в момент заражения и шифровки. Ну и в каалоге temp пользователя тоже были некие странные файлы так же видимо в результате заражения. Расширения .dat, .tmp и .ini. Собрал эти файлы соответственно в архив файлы из system 32 и temp пользователя noname.zip Сам шифровальщик ELPACO-team.exe с рабочего стола пользователя noname, письмо с требованием, и bat файл close.bat. Который видимо запускают перед шированием что бы убить задачи все антивирусов, программ резервного копирования и т.д. Их приложил в архив шифровальщик.zip , пароль virus. Ну и несколько образцов зараженных файлов соответствующий архив. Логи по инструкции так же приложил. шифроальщик.zip файлы из system 32 и temp пользователя noname.rar Образцы зашифрованных файлов.zip FRST.txt Addition.txt -

mimic/n3wwv43 ransomware ELPACO-team шифровальщик.
dtropinin опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
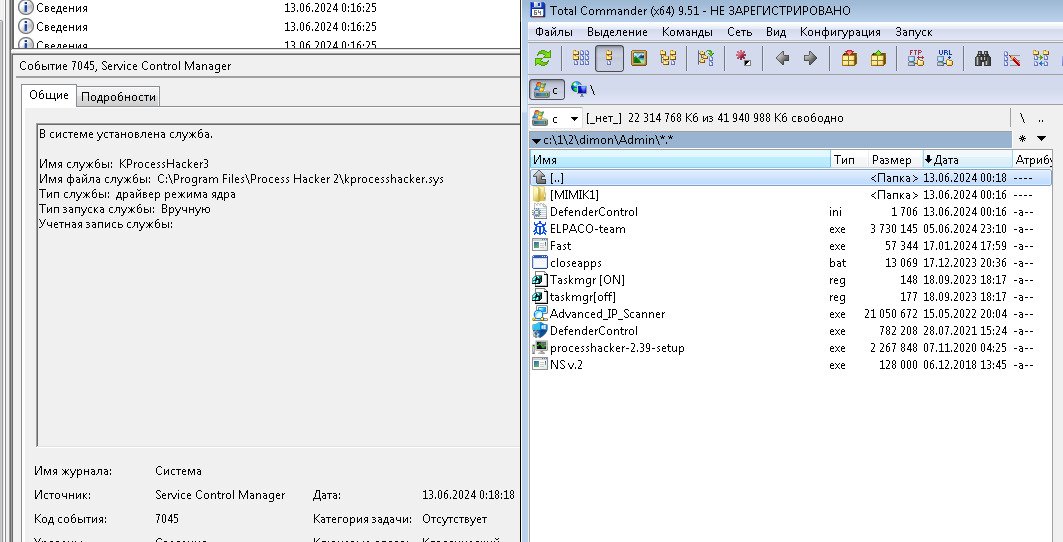
Здравствуйте специалисты. вчера увидел активность у себя на компе(ОС Виндоус 7). в итоге через полчаса понял, что у меня файлам добавляется расширение "ELPACO-team". выключил быстро комп. в итоге - диск C - частично зашифрованы файлы, в основном архивы, и еще какие-то файлы, в том числе и очень нужные. Диск D - практически весь диск зашифрован. но если каталогов вложенных уровня 4 - то далее еще не зашифровано. Диск E - вообще не пострадал. Диск М - вообще не пострадал. На этом же компе у меня крутится несколько гостевых операционок на ВМВаре. Одна из них - Win7. На указанных машинах открыты RDP. Доступ к ним из интернета настроен через фаервол. Фаервол принимает входящие по портам с номерами 5000x и далее он транслирует соединения на стандартные порты 3389 на эти компы. Диски все вынул из компа. Начал анализировать. Все плохо, на расшифровку не надеюсь. Но на гостевой операционке я нашел логи, как месяц назад была запущена служба(лог от 13 июня): --------------------------------------- В системе установлена служба. Имя службы: KProcessHacker3 Имя файла службы: C:\Program Files\Process Hacker 2\kprocesshacker.sys Тип службы: драйвер режима ядра Тип запуска службы: Вручную Учетная запись службы: --------------------------------------- далее я нашел на диске и Process Hacker 2, и Advanced IP Scanner 2, и MIMIK1 с результатами в виде моих паролей. Так же есть батники, которые должны были хозяйничать на этой системе Если специалистам интересен образ VMware, который у меня - могу сжать его и выслать вам для разборов. так же могу отдать все образы с жестких дисков. в бэкапах можно будет найти сопоставление незашифрованных и зашифрованных файлов.
-
 Добрый день! В принципе в заголовке все описал. Хотел поинтересоваться, был ли у кого положительный опыт в расшифровке этих файлов?
-

mimic/n3wwv43 ransomware Есть ли решения для расшифровки
KIART опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Добрый день! 11.07.24 мой сервер атаковал вирус-шифровальщик. При включении сервера появляется текст от злоумышленников с требованием перевести биткоины в замен на ключ для расшифровки. Сейчас необходимый файл бэкап вяглядит так: Resto.bak.gz.ELPACO-team. Обращался в две организации, которые занимаются расшифровкой, обе ответили что расшифровать не могут, тип шифрования новый, решения пока нет. Подскажите, сталкивался ли кто-то недавно с такой проблемой, может уже есть неопубликованное решение? -

mimic/n3wwv43 ransomware Попали на ELPACO-team
zummer900 опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Добрый день. В ночь и нас накрыли данные ребята. Прекрасно понимаю что расшифровать нельзя. Зашифровали все .exe файлы. То есть система под снос. Вопрос как понять откуда пошло ? Как вычислить на других машинах ? парк тачек большой. По RDP на ружу смотрела пару машин. Но не с одной из них доступа к серверам 1с не было, но он тоже лег. Внутри локалки в 1с ходят по RDP....думаю в этом и причина. Зашифрованы и сетевые папки по самбе. Файловая помойка на линуксе OMV. На ней поднята самба и расшарены файлы. Addition.txt Decryption_INFO.txt FRST.txt filevirus.rar -

mimic/n3wwv43 ransomware Шифровальщик зашифровал файлы
Алексей Красный Ключ опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Добрый день! Шифровальщик зашифровал файлы с расширением ELPACO-team Определить шифровальщик не получается, в связи с чем невозможно определить существует ли дешифровщик к нему. Нужна помощь! Decryption_INFO.zip -
 Добрый день! Прошу помощи с шифровальщиком mimic / elpaco. Поражена инфраструктура офиса. ----------- Сообщение шифровальщика: Hello my dear friend (Do not scan the files with antivirus in any case. In case of data loss, the consequences are yours) Your data is encrypted Your decryption ID is D6F1UYsBfAD8vuYRO-7qBajEYC86q4SkUIPo7z8LpE0*ELPACO-team Unfortunately for you, a major IT security weakness left you open to attack, your files have been encrypted The only method of recovering files is to purchase decrypt tool and unique key for you. If you want to recover your files, write us 1) eMail - de_tech@tuta.io 2) Telegram - @Online7_365 or https://t.me/Online7_365 Attention! Do not rename encrypted files. Do not try to decrypt your data using third party software - it may cause permanent data loss. We are always ready to cooperate and find the best way to solve your problem. The faster you write - the more favorable conditions will be for you. Our company values its reputation. We give all guarantees of your files decryption. ----------- Пароль на архивы - "virus" (без кавычек) root.zip - Файлы из корня диска, в том числе зашифрованные (расширение зашифрованных файлов - .ELPACO-team) temp.zip - временные файлы вируса F6A3737E-E3B0-8956-8261-0121C68105F3.zip - вирус (запуск через ветку реестра run) по ссылке https://disk.yandex.ru/d/dkHtydu6GhGFEA ---- frst.zip и FS01-S-2024-07-21_09-25-57_v4.15.7v.7z - отчеты frst.zip root.zip temp.zip FS01-S-2024-07-21_09-25-57_v4.15.7v.7z
-
 Подскажите пожалуйста, что за новый шифровальщик - шифрует файлы и добавляет расширение .NEEDTOPAYTOMYHORSE зашифровал почти все на диске "С", папки с особыми названиями (!_хххххх) не тронул. Ни один расшифровщик с сайта не смог помочь. Помогите пожалуйста! Cпасибо
-

mimic/n3wwv43 ransomware Поймал вирус 7dyedhqu59c
Александр Евгеньеви опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Здравствуйте. Поймал вирус 7dyedhqu59c, установлен Касперский small office security. Он увидел аирус попросил перезагрузить комп. После выполнил полную проверку, но файлы продолжают шифроваться. Помогите. Сообщение от модератора Mark D. Pearlstone перемещено из темы. -

mimic/n3wwv43 ransomware Шифровальщик PHILIP_KIRKOROV
Kumarych опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Здравствуйте ! Столкнулся вот, помогите, пожалуйста ! Шифровали 100% через RDP Есть файл с требованием выкупа и два файла зашифрованных, если нужны, скажите Addition.txt FRST.txt PHILIP_KIRKOROV_DECRYPTION.txt -

mimic/n3wwv43 ransomware Шифровальщик PHILIP_KIRKOROV
i.molvinskih опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Здраствуйте, в архиве требования, два зашифрованных файла и лог FRST. Шифрование произошло сегодня, журнал событий был очищен. требования_и_зашифрованные_файлы.zip -
 Два ПК с данными обработаны шифровальщиками. Письмо с вымоганием денег лежало в корневых папках. Прилагаю к запросу этот файл Instruction.txt Готов оплатить услуги по дешифрованию. Нашел очень похожую активность - https://virusinfo.info/showthread.php?t=227896 Заранее благодарю.
-

mimic/n3wwv43 ransomware Шифровальщик PHILIP_KIRKOROV
Angel32 опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Так же столкнулся с этим шифровальщиком могу скинуть файл до, файл после и текст из сообщения Сообщение от модератора Mark D. Pearlstone Перемещено из темы. -

mimic/n3wwv43 ransomware Шифровальщик PHILIP_KIRKOROV ХЕЛП
PolyakovSart опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Здравствуйте, вопрос собственно просто как и везде в этих темах :) Кто сталкивался, кто поборол если смог и что делать? Есть даже скрин с частью чего то похожего на код... -

mimic/n3wwv43 ransomware Шифровальщик NESCHELKAIEBALOM зашифровал сервер
UserKasper опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Подключились к серверу под админом и зашифровали файлы, прошу помочь расшифровать. temp.zip FRST.txt Addition.txt -
mimic/n3wwv43 ransomware Шифровальщик Zero_day
a.cozulin опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Добрый день, 12 апреля ~ в 23:20 все файлы оказались зашифрованы. В архиве файлы и текст выкупа. Вирус съел домен, на клиентские ПК не попал, на серверах стоит KES, ничего не видел, не обнаружил, базы обновлённые. zero_day.rar -

mimic/n3wwv43 ransomware Помощь с расшифровкой
Gera_rostov опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Наш сервер был зашифрован, все файлы с расширением ".NESCHELKAIEBALOM" Выполнили переустановку системы, есть ли возможность восстановить без оплаты ? -
 Добрый день. Запустили шифровальщик, есть подозрение, что злонамеренно и кто-то из своих Есть способ получить ключ, если осталась папка и доступ к программе шифрования?
-

mimic/n3wwv43 ransomware Шифровальщик "NESCHELKAIEBALOM"
meps85 опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Добрый день! поймал вирус-вымогатель NESCELKAIEBALOM лог FRST прилагаю. Сможете помочь с удалением? FRST_08_04_2024.txt -
 Добрый день! Взломали компьютер из вне, скорее всего подобрали пароль, удалили теневые копии и запустили шифровальщик. Addition.txt FRST.txt vir.rar