Поиск
Показаны результаты для тегов 'mimic/n3wwv43 ransomware'.
-

mimic/n3wwv43 ransomware зашифровали файлы exe jpg crv
jenich01 опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
зашифровали файлы вот с таким текстом Need decryption? I **Contact us**: Write to our email - forumkasperskyclubru@msg.ws Telegram - https://t.me/forumkasperskyclubru wSu1O4uV0txZCGaQS3jgKNUAXeFE9ft19R8MRvH6GQY*ID-13A55AA4-1122-forumkasperskyclubru@msg.ws возможно ли восстановить? -

mimic/n3wwv43 ransomware enkacrypt
Denis Molin опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Добрый день. Подскажите, как решить проблему с данным шифровальщиком? -

mimic/n3wwv43 ransomware Помогите поймал шифровальщика плиссс
Андрей007090 опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Помогите пожалуйста поймал шифровальщика С и Д диски оба зашифрованы С - переустановил Д остался там все данные что нужны Помогите пожалуйста фото прикрепил Что надо сделать что бы приложить суда коды ошибок или что именно зип архив ?
-

pay2key Касперский обнаружил вирус HEUR:Trojan.Script.NetSup.gen, зашифровавший все документы
Елена Окишева опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Результаты дополнительного сканирования Farbar Recovery Scan Tool (x64) Версия: 11-10-2025 Сообщение от модератора thyrex Перенесено из раздела Компьютерная помощь HowToRestoreFiles.txt -

mimic/n3wwv43 ransomware Поймал шифровальщик forumkasperskyclubru@msg.ws
CrazyBlack опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Поймал шифровальщик, зашифровал все базы данных 1с с подписью forumkasperskyclubru@msg.ws , 1Cv8.1CD.id[14F9299A-3398].[datastore@cyberfear.com].Elbie.ID-13A55AA4-1122-forumkasperskyclubru@msg.ws. Прикрепляю архив с зашифрованным файлом, логи с FRST. Инструкцию вымогателя не нашел. Прошу помочь virus.rar Addition_15-10-2025 15.26.45.txt FRST_15-10-2025 15.14.31.txt -
 В ночь с 08 на 09 октября на компьютере с операционной системой Windows 10 все файлы были зашифрованы. При открытии любого из них, открывается "Decrypt_UVE - Блокнот" с текстом: "Hello my dear friend (Do not scan the files with antivirus in any case. In case of data loss, the consequences are yours) Your data is encrypted by UVE Your decryption ID is **** Unfortunately for you, a major IT security weakness left you open to attack, your files have been encrypted The only method of recovering files is to purchase decrypt tool and unique key for you. If you want to recover your files, write us 1) eMail - cristi@mailum.com 2) Telegram - @cristi025 or https://t.me/cristi025 Attention! Do not rename encrypted files. Do not try to decrypt your data using third party software - it may cause permanent data loss. We are always ready to cooperate and find the best way to solve your problem. The faster you write - the more favorable conditions will be for you. Our company values its reputation. We give all guarantees of your files decryption. Подскажите, пожалуйста, возможно ли расшифровать файлы? И как купировать заразу на своих компьютерах shifrovka.7z cureit.log FRST.txt
-

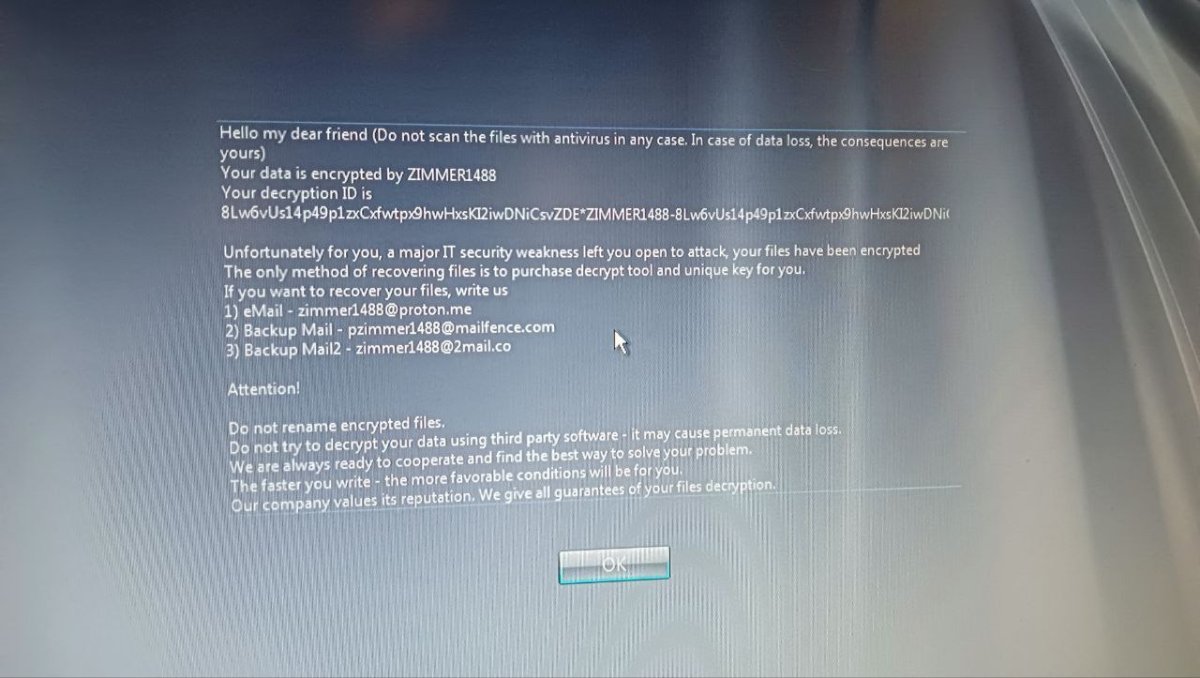
mimic/n3wwv43 ransomware Шифровальщик zimmer 1488
sashakrug опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Здравствуйте! ПОдцепили на сервер шифровальщик zimmer. Зашифровал 1С, Альту ГТД и много других файлов. Есть решение данной проблеме? -
 Здравствуйте, все файлы на рабочем сервере зашифрованы, выглядят примерно вот так: Предыдущий админ бэкапов не делал PUBID_1417896-20210406_ВыгрузкаЗагрузкаИзбранного.epf.WWWWW-vuSRP-NeSC-8GVhkGC2CoADRAf6mTQYNKCc4TqWbgzY Прикладываю лог frst и архив с файлами Addition.txt encrypted_samples.7z FRST.txt
-

mimic/n3wwv43 ransomware Шифровальщик enkacrypt
Lord2454 опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Добрый день. Прошу помочь. Файлы FRST: Addition.txtFRST.txt Архив с зашифрованными файлами (пароль virus). Сообщение от вымогателей там же. Decrypt_enkacrypt.rar -

mimic/n3wwv43 ransomware Зашифровали базы 1с (файловые)
ELF_11 опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Зашифровали базы 1с. Прошу помощи. Addition.txt FRST.txt Новая папка.rar -

mimic/n3wwv43 ransomware Зашифрованы данные UVE! Помогите расшифровать!!!
Oleg_krsk опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Здравия! Зашифрованы данные: Hello my dear friend (Do not scan the files with antivirus in any case. In case of data loss, the consequences are yours) Your data is encrypted by UVE Your decryption ID is BNTfl0HlszCcO2lxtK5ner4yJ4hsCRXClGUs1cHPyBw*uve-BNTfl0HlszCcO2lxtK5ner4yJ4hsCRXClGUs1cHPyBw Unfortunately for you, a major IT security weakness left you open to attack, your files have been encrypted The only method of recovering files is to purchase decrypt tool and unique key for you. If you want to recover your files, write us 1) eMail - cristi@mailum.com 2) Telegram - @cristi025 or https://t.me/cristi025 Attention! Do not rename encrypted files. Do not try to decrypt your data using third party software - it may cause permanent data loss. We are always ready to cooperate and find the best way to solve your problem. The faster you write - the more favorable conditions will be for you. Помогите расшифровать! -

mimic/n3wwv43 ransomware Зашифровали файлы на сервере
Redline опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Зашифровали файлы на сервере, логи анализа системы при помощи Farbar Recovery Scan Tool получить на данный момент невозможно - машина на удаленном администрировании, при попытке подключиться удаленно компьютер отключается. Физический доступ к компьютеру получится получить не раньше субботы. Доступ есть только к внешнему жесткому диску, на нем обнаружена записка с текстом: Need decryption? I **Contact us**: Write to our email - forumkasperskyclubru@msg.ws Telegram - https://t.me/forumkasperskyclubru 5UAQ5QFTLJe6bdA2F6eTu-SNVaVq-QcLYH3XFxDzSTU*ID-13A55AA4-1122-forumkasperskyclubru@msg.ws Зашифрованные файлы + Записка.zip -
В ночь с 06 на 07/сенятября на компьютере с операционной системой Windows 10 все файлы были зашифрованы. При открытии любого из них, открывается "Decrypt_UVE - Блокнот" с текстом: "Hello my dear friend (Do not scan the files with antivirus in any case. In case of data loss, the consequences are yours) Your data is encrypted by UVE Your decryption ID is **** Unfortunately for you, a major IT security weakness left you open to attack, your files have been encrypted The only method of recovering files is to purchase decrypt tool and unique key for you. If you want to recover your files, write us 1) eMail - cristi@mailum.com 2) Telegram - @cristi025 or https://t.me/cristi025 Attention! Do not rename encrypted files. Do not try to decrypt your data using third party software - it may cause permanent data loss. We are always ready to cooperate and find the best way to solve your problem. The faster you write - the more favorable conditions will be for you. Our company values its reputation. We give all guarantees of your files decryption. Подскажите, пожалуйста, возможно ли расшифровать файлы? И как купировать заразу на своих компьютерах, чтобы не сомневаться уже? Два компа базе PC+ сетевое хранилище + Яндекс Диск. Addition.txt FRST.txt Зашифрованные файлы.7z
-

mimic/n3wwv43 ransomware помогите в расшифровке файлов
Алексей КС опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Здравствуйте. Зашифровали файлы. Сам шифровальщик не обнаружил. Просьба посмотреть есть ли шансы.files.zipfiles.zipfiles.zipfiles.zipfiles.zipfiles.zipfiles.zip FRST.zip files.zip -
 3.09.25 Вечером было все нормально. Серверная машина всю ноч работала. Утром все зашифровано. FRST.txt virus.rar
-

mimic/n3wwv43 ransomware Вирус вымогатель
Vertex1551 опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Сегодня зайдя в сервер увидел это, пароль от админа не подходит, данные хотелось бы восстановить Windows server 2008r2
-
 Добрый день, зашифрованы файлы с расширением: ID-13A55AA4-1122-forumkasperskyclubru@msg.ws
-
 Здравствуйте, словил шифровальщика forumkasperskyclubru@msg.ws, ребята хотят 353 тысячи за расшифровку, смешные школьники) Давайте попробуем восстановить. Shortcut.txt FRST.txt Addition.txt Kaspersky_info.txt setup.ID-13A55AA4-1122-forumkasperskyclubru@msg.zip
-

mimic/n3wwv43 ransomware Шифровальщик поработал над компьютером бухгалтера
tr3ton51 опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Добрый день, сегодня поймали шифровальщик вот с таким содержимым, Hello my dear friend (Do not scan the files with antivirus in any case. In case of data loss, the consequences are yours) Your data is encrypted Your decryption ID is ****gk*WWWWW-***gk Unfortunately for you, a major IT security weakness left you open to attack, your files have been encrypted The only method of recovering files is to purchase decrypt tool and unique key for you. If you want to recover your files, write us 1) eMail - victor_ia@tuta.io 2) Telegram - @DataSupport911 or https://t.me/DataSupport911 Attention! Do not rename encrypted files. Do not try to decrypt your data using third party software - it may cause permanent data loss. We are always ready to cooperate and find the best way to solve your problem. The faster you write - the more favorable conditions will be for you. Our company values its reputation. We give all guarantees of your files decryption. возможно ли спасти данные? прикрепил зашифрованные картинки How-to-decrypt.txt картинки.zip -

mimic/n3wwv43 ransomware Шифровальщик Zimmer
neo2005 опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Добрый день! Нужна помощь в борьбе с шифровальщиком Zimmer. Много важных файлов на компьютере и теперь все зашифровано( Файлы и логи приложены. Addition.txt FRST.txt INFO_TO_DECRYPT_ZIMMER1488.txt -

mimic/n3wwv43 ransomware enkacrypt Mimic/Pay2Key Ransomware
Carbamazepine опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Всем привет, постигла участь один из компьютеров подхватить enkacrypt. Имеет смысл попытаться спасти систему? Установлен kaspersky premium. Пароль на архив virus - там ransom-нота и 2 примера зашифрованных файлов. Addition.txt FRST.txt example.zip -
 Здравствуйте. Поймали эту заразу. К сожалению, перед обращением на форум прошелся утилитами Kaspersky Rescue Disk и DrWeb LiveDisk. Письма от злоумышленников не обнаружил, возможно, найдется на еще одной, попавшей под удар, машине. Логи FRST прилагаю. Также во вложении архив с парой зашифрованных файлов под паролем virus2025 Прошу посильной помощи. FRST_logs.7z EncryptedFiles.7z
-
mimic/n3wwv43 ransomware Вирус шифровальщик, расширение .encrypted
tireks опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Добрый день, сервер был взломан и заражен шифровальщиком, просим помощи в очистке системы от вируса и расшифровки файлов если это возможно. отчеты FRST и архив (ransomware.zip) вероятного шифровальщика прикрепили. FRST.txt Addition.txt ransomware.zip -

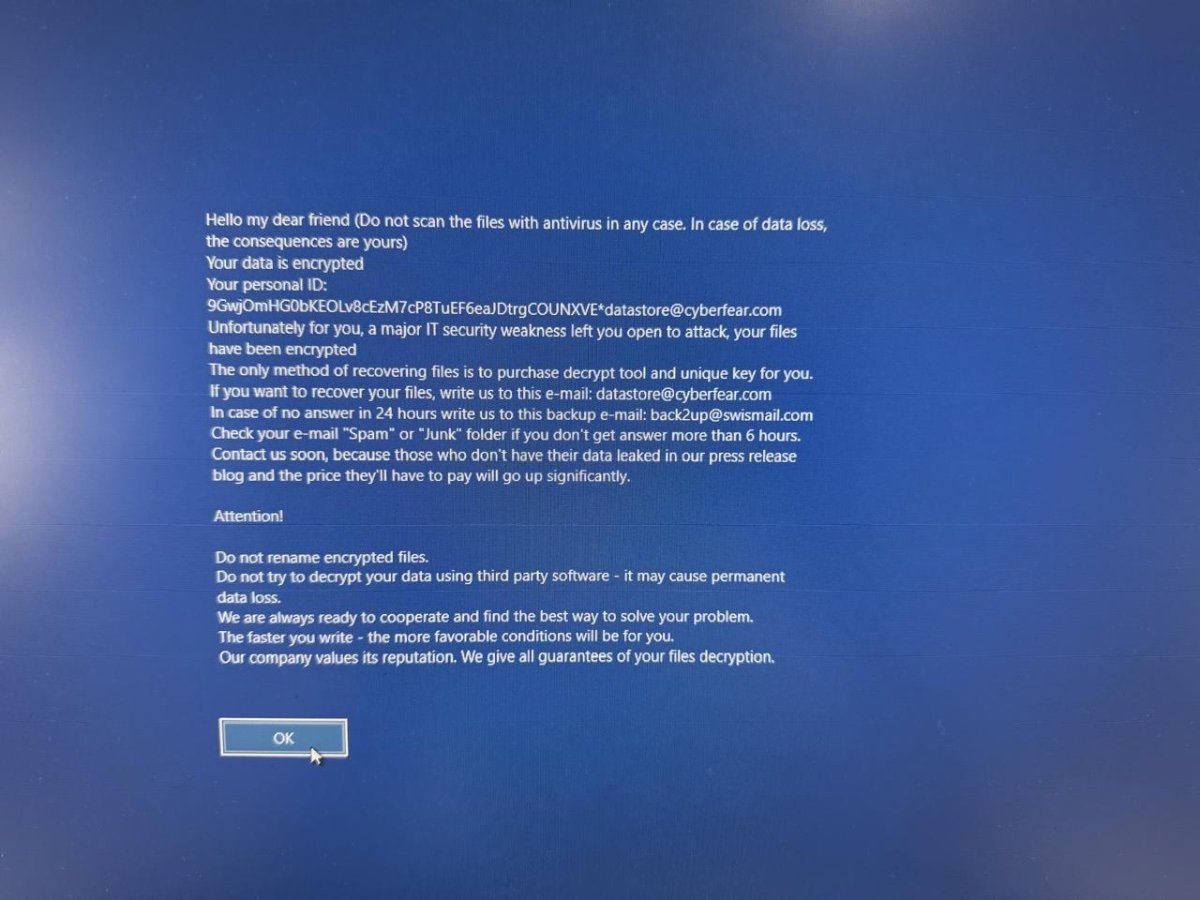
mimic/n3wwv43 ransomware Datastore@cyberfear
Batnik опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
На рабочем месте есть доступ по rdp. Запустили утром пк, а там сообщение что все зашифровано crypted_file.7z FRST.txt Addition.txt -

mimic/n3wwv43 ransomware Расшифровка decrypting@cock.li
Profssn опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Нужна помощь расшифровать. Поймали на другом ПК с другой windows. Windows удален. Файлы переименованы на расшерение decrypting@cock.li Новая сжатая ZIP-папка.zip Addition.txt FRST.txt