Поиск
Показаны результаты для тегов 'mimic/n3wwv43 ransomware'.
-

mimic/n3wwv43 ransomware Шифровальщик зашифровал всё, очень нужна база 1С
Саша Добрынин опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Добрый день, помогите спасти базу 1с, там несколько лет работы, а диск с бэкапами в самый неподходящий момент навернулся. H.7z Addition.txt FRST.txt -
 Зашифрованые файл.happynewyear@cyberfear.rarAddition.txtFRST.txt В пятницу 20 декабря заметил что на несколько пк файлы не открываются. Потом уже понял что подцепили шифровщик.
-

mimic/n3wwv43 ransomware Нужна помощь. *.datastore@cyberfear.com
Alexk6 опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
После криворукого админа возникли проблемы. Поймали шифровальщик. Админ сделал терминальный сервер из Win 11 Home на котором работали 6-7 человек, все с админскими правами. Браузером пользовались все с этого сервера. Файлы меньше 8 мб не затронуты. Ссылка на шифрованный файл и его орегинал https://cloud.mail.ru/public/a4nf/zJDX69Qs9 -

mimic/n3wwv43 ransomware *.1C-files
Danil4425 опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Добрый день, поймали шифровщик, к сожалению тупанул и сразу переустановил под чистую систему, не загуглив, остался 1 жесткий диск зашифрованный на котором была виртуальная машина, хотелось бы по возможности хотя бы её спасти, что я могу сделать, помимо виртуальных дисков были еще файлы которые так же зашифрованы -

mimic/n3wwv43 ransomware зашифрованы базы 1С и документы. Требуют денег.
Андрей1566 опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Ночью были перекодированы все бекапы файлов и баз 1С Так же все рабочие базы. Сами системы не пострадали Пожалуйста раскодируйте по возможности. Есть подозрение, что вирус принес гость, подключившийся к офисной сети Addition.txt FRST.txt README.txt -
 Здравствуйте. В процессе работы, через RDP, зависла сессия, после чего сервер был перезагружен. После загрузки получили сообщение, что файлы зашифрованы. Зашифрованными оказались файлы 1С баз, файловые и sql, их копии, 1С обработки, doc, xls и многие другие форматы. Причём, форматы pdf, docx, xlsx, почти не были зашифрованы - как - то, очень, выборочно! Также, были убиты службы sql, сервер 1С и ещё, с дюжину других, отвечающих за теневое копирование, логирование, бэкапы. После этого, система была просканирована, свежими KVRT, Cureit, avz и перезагружена. Затем была выполнена команда sfc /scannow, которая показала, что все файлы, на 100% в порядке. Addition.txt FRST.txt Зашифрованные.7z
-

mimic/n3wwv43 ransomware Шифровальщик 1C-FILES
Merkyrii опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Здравствуйте! Зашифровали файлы, помогите пожалуйста! Вот такой идентификатор присвоили Pjdu1P2j_xEYzji9wNho1CWNQd-MiCDeuHgu1eLslmM*1C-files Файлы.zip -

mimic/n3wwv43 ransomware поймали шифровальщика
yarosvent опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Доброго, просим помочь расшифровать данные -

mimic/n3wwv43 ransomware Атака ELPACO-team
ООО Арт-Гарант опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Здравствуйте на группу компаний ООО "Арт-Гарант" была совершена атака вируса ELPACO-team Атаке подвергся сервер компании на ОС Windows Server 2008 или Windows Server 2008 R2 1-я атака состоялась 26.11.2024 18:45-20:33 2-я атака состоялась 26.11.2024 22:00-23:45 Обнаружены с начала рабочего дня в 9:00 3-я атака состоялась 27.11.2024 в около 10:20 до 10:32 в это же время мы отключили сервер от питания в данный момент прилагаю вложениями только зашифрованные файлы, так как нет возможности на момент обращения собрать логи с помощью "Farbar Recovery Scan Tool" (позднее новым сообщением добавлю, как появится уполномоченное лицо с доступом в систему на сервер) К вышеуказанному у нас предположение, что атакован в том числе бухгалтерский сервер с базой 1С, т.к. у лица с высшими полномочиями в базе наблюдались большие проблемы с быстродействием. Данный сервер мы отключили от питания в том числе. Так же вопрос, в правилах оформления п4. "Сохраните в отдельном архиве с паролем (virus) файл шифровальщика, если его удалось найти" сказано если удалось найти, как это сделать? Архив с паролем (virus).zip
-

mimic/n3wwv43 ransomware Шифровальщик Demetro9990@cock.li
Пользователь Владимир опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Доброго дня. На компьютере большинство файлов сменили расширение, в конце дописано Demetro9990@cock.li После поиска информации в интернете выяснил что шифровальщик. Прошу вашей помощи в расшифровке и удалению программы с ПК. Примеры файлов в архиве, текстовый сообщение от вымогателей. README.txt зашифрован.rar Addition.txt FRST.txt -
 Зашифрованы файлы в сетевых файлах на файлообменнике, на нем два сетевых интерфейса смотрят в разные локальные сетки.. в той сетке куда имею доступ "нулевого пациента" нет . Коллеги уверяют, что у них тоже все ок..( на самом файлообменнике в нерасшаренных папках файлы WORD и EXCEL не зашифрованы Addition.txt crypted_file.7z FRST.txt
-

mimic/n3wwv43 ransomware Поймали шифровальщика ELPACO-team
DeepX опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Прилетел шифровальщик elpaco-team. Зашифровал несколько серверов. Удалил теневые копии. Бэкапы Acronis зашифровал. Сервера в основном Windows Server 2008. Логи и примеры зашифрованных файлов прикладываю. Требований не обнаружили пока. Спасибо за помощь! Addition.txt FRST.txt files.zip -

mimic/n3wwv43 ransomware заразился ELPACO-team
Alexandr_ опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Добрый день, помогите победить шифровальщик от Elpaco-team, зашифровал документы и базу 1С ( Надеюсь на Вашу помощь Addition.txt Decrypt_ELPACO-team_info.txt filespdf.rar FRST.txt -
 کامپیوتر من آلوده به باج افزار است و تمام اطلاعات من رمزگذاری شده است. لطفا کمکم کنید. ENC_default_2024_08_23_22-53-04=Demetro9990@cock.li.exe
-

mimic/n3wwv43 ransomware Вирус шифровальщик заменил расширения на Elpaco-team
Dmitryplss опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Добрый вечер, столкнулись с заразой в виде щифровальщика от Elpaco-team, по итогу защифрованны все файлы, нет доступа к базам 1С, в локальной сети так же зашифрованные файлы File.rar Addition.txt FRST.txt -

mimic/n3wwv43 ransomware Шифровальщик cyberfear
WhySpice опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Утром снесло домашний сервер с открытым вне RDP. Зашифровало абсолютно все, все мои рабочие проекты, python скрипты, виртуалки vmware/virtualbox Зашифрованный файл: https://cloud.mail.ru/public/qDiR/yEN8ogSZJ Addition_06-01-2025 15.06.34.txt FRST_06-01-2025 15.01.14.txt README.txt -

mimic/n3wwv43 ransomware Вирус шифровальщик
sater123 опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Добрый день. Зашифровались файлы размером более 8 мегабайт (их почта datastore@cyberfear.com). Помогите пожалуйста. Зашифрованные файлы не могу прикрепить, так как их размер более 5Мб. FRST.txt Addition.txt -

mimic/n3wwv43 ransomware Вирус шифровальщик, нет доступа к базе 1с
Сергей194 опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Здравствуйте. Поймали шифровальщик, база 1с недоступна. работа предприятия заблокирована. Выручайте! Desktop.rar -

mimic/n3wwv43 ransomware Шифровальщик зашифровал всё, очень нужна база 1С
AlexPh_Vl опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Добрый день, продолжение темы файлы уже были отправлены в вышеуказанной теме. Речь об одном и том же компьютере. Прислали дешифровщик, но после лечения (удаления вируса) он выдает ошибки. Как передать данный дешифровщик и данные для анализа? -

mimic/n3wwv43 ransomware Вирус шифровальщик заменил расширения на Elpaco-team
DenSyaoLin опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
добрый вечер, столкнулись с заразой в виде щифровальщика от Elpaco-team, по итогу защифрованны все файлы, нет доступа к базам 1С нет доступа к бэкапам и точкам восстановления. читал темы, и понимаю что дешифратора от этой гадости еще нет, хотелось бы надеяться на чудо и может вдруг что то получится. спасибо заранее по тому что уже сделал, выполнил проверку касперским, что то он нашел, удалил, а вот что нашел не подскажу, оставлял проверку на ночь. необходимые файлы прикладываю Addition.txt Files.rar FRST.txt -
Здравствуйте! Сеть компании поражена криTDSSKiller.3.1.0.28_28.12.2024_03.11.58_log.rarпто-вирусом. Файлы pdf зашифрованы в *.1C-files. Антивирус заблокирован. Прошу помочь. Архивы с зашифрованными файлами и информацией вируса прилагаю. Пароль на архив: 1 Зашифрованные файлы.rar
-

mimic/n3wwv43 ransomware Шифровальщик 1C-FILES
kiso опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Добрый день, во такого "друга" поймали. Можно что-то предпринять? 11.rar FRST_27-12-2024 20.52.38.txt -

mimic/n3wwv43 ransomware Зашифрованы forumkasperskyclubru@msg.ws
oddppo опубликовал тема в Помощь в борьбе с шифровальщиками-вымогателями
Здравствуйте. Сервер с базами MS SQL подхватил шифровальщика. Прошу о помощи. Спасибо. Addititon.txt FRST.txt примеры фалов и логи.7z Kaspersky_info.txt -
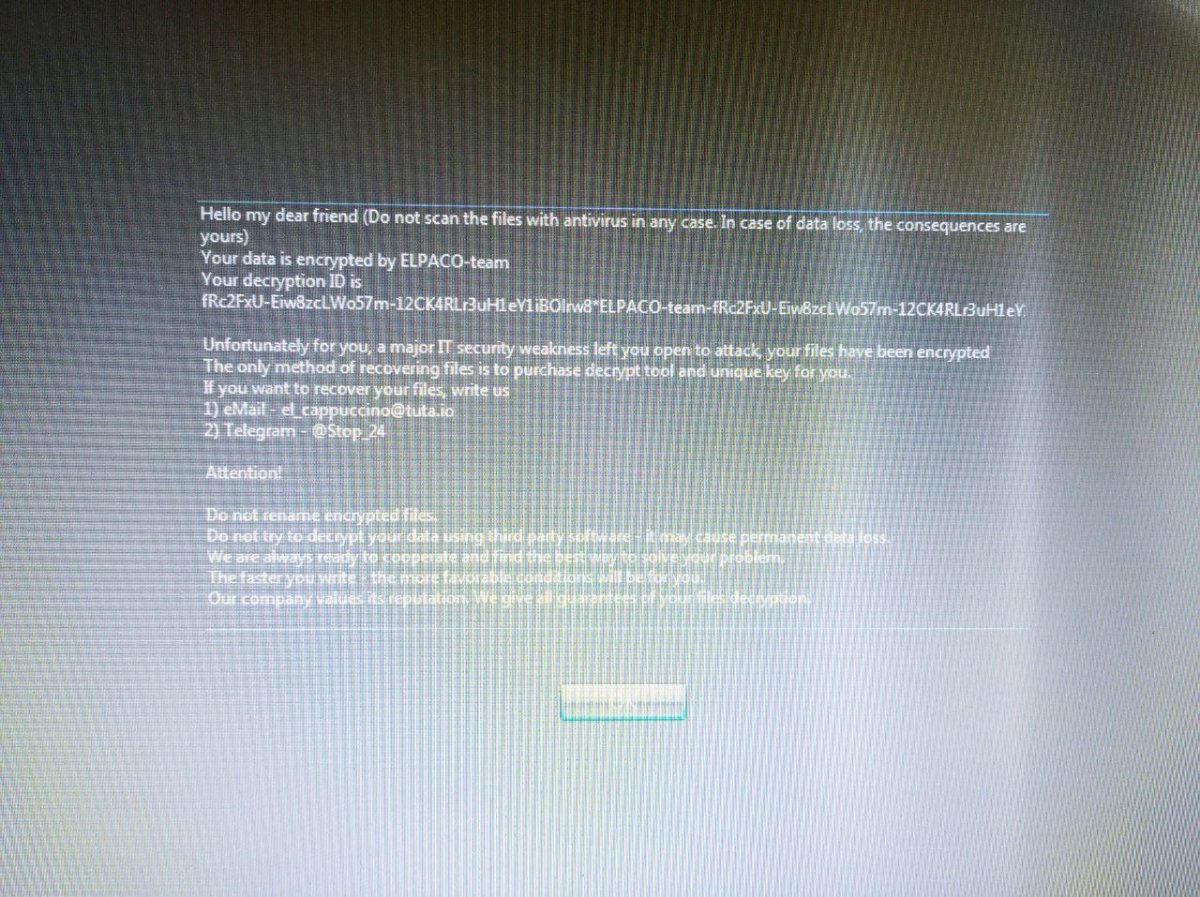
 28.08.25г. на компьютере с операционной системой Windows Server 2012 R2 Standart все файлы открывались. 29.08.25г. в 10:20 зашли в систему. Все файлы были зашифрованы. При открытии любого из них, открывается "Decrypt_UVE - Блокнот" с текстом: "Hello my dear friend (Do not scan the files with antivirus in any case. In case of data loss, the consequences are yours) Your data is encrypted by UVE Your decryption ID is **** Unfortunately for you, a major IT security weakness left you open to attack, your files have been encrypted The only method of recovering files is to purchase decrypt tool and unique key for you. If you want to recover your files, write us 1) eMail - cristi@mailum.com 2) Telegram - @cristi025 or https://t.me/cristi025 Attention! Do not rename encrypted files. Do not try to decrypt your data using third party software - it may cause permanent data loss. We are always ready to cooperate and find the best way to solve your problem. The faster you write - the more favorable conditions will be for you. Our company values its reputation. We give all guarantees of your files decryption. Написал им сообщение в Телеграмм. Получил ответ, что за 5000$ готовы расшифровать. Позже сделали скидку))) и предложили за 3500$ расшифровать. Больше сообщений не поступало. Подскажите, пожалуйста, возможно ли расшифровать файлы? Shortcut.txt Зашифрованные файлы.rar Addition.txt FRST.txt
-
 ENKACRYPT-QRLFPOCXG5AW2JW9LLSPRCIVOA5MON8XKYKTTC2ZOZG" (.enkacrypt-QRLFPOCxg5aw2jW9lLsPRcIVOA5MOn8xKYkTtC2zOzg) Вот такой теперь формат абсолютно у всех файлов после вируса шифровальщика Прикрепляю пару файлов и письмо от злоумышленников Может кто уже сталкивался с ними? Attachments_sysadmin_spb@conte.ru_2025-08-25_11-12-08.zip